Cách hạn chế Synology NAS bị ransomware .L0CK3D và bảo vệ dữ liệu an toàn
Việc nắm rõ cách hạn chế Synology NAS bị Ransomware .L0CK3D trên máy tính sẽ giúp bạn chủ động bảo vệ an toàn cho dữ liệu quan trọng trước các cuộc tấn công mạng nguy hiểm.
Người dùng hệ thống lưu trữ mạng đang đối mặt với một chiến dịch tấn công mã hóa dữ liệu tống tiền nghiêm trọng. Việc nắm rõ cách hạn chế Synology NAS bị Ransomware .L0CK3D là vô cùng cần thiết để bảo vệ an toàn cho các tập tin quan trọng của doanh nghiệp và cá nhân. Bài viết dưới đây sẽ cung cấp thông tin chi tiết về các lỗ hổng đang bị khai thác cùng quy trình thiết lập bảo mật hệ thống hiệu quả nhất.
Ransomware .L0CK3D là gì?
C3RB3R là một họ ransomware được ghi nhận trong các chiến dịch tấn công nhằm vào thiết bị lưu trữ Synology NAS. Khi xâm nhập thành công, mã độc có thể mã hóa các tệp trên thiết bị và đổi phần mở rộng thành .L0CK3D, khiến người dùng không thể truy cập dữ liệu như bình thường.
Các chiến dịch được báo cáo trong tháng 10/2026 cho thấy thiết bị chạy phiên bản DiskStation Manager (DSM) lỗi thời hoặc có cấu hình bảo mật yếu có thể trở thành mục tiêu. Kẻ tấn công thường khai thác lỗ hổng hoặc thông tin đăng nhập bị lộ để giành quyền truy cập, sau đó triển khai mã hóa dữ liệu và để lại thông báo đòi tiền chuộc.
[Product_Listing categoryid="380" propertyid="" customlink="https://cellphones.com.vn/laptop.html" title="Danh sách Laptop đang được quan tâm nhiều tại CellphoneS"]
Dấu hiệu Synology NAS bị nhiễm ransomware
Nếu hệ thống bị nhiễm mã độc, người dùng có thể nhận thấy những dấu hiệu đặc trưng sau đây:
- Tập tin bị đổi đuôi: Các file tài liệu, hình ảnh hoặc video không thể mở được và xuất hiện phần mở rộng bất thường .L0CK3D ở cuối tên file.
- Xuất hiện file tống tiền: Các thư mục chứa dữ liệu bị ảnh hưởng sẽ tự động sinh ra một tập tin văn bản mang tên read-me3.txt.
- Hướng dẫn truy cập mạng Tor: Nội dung file tống tiền sẽ yêu cầu nạn nhân truy cập vào một địa chỉ trên mạng ẩn danh Tor để thực hiện giao dịch thanh toán.
- Mã hóa hàng loạt: Dữ liệu trên các thư mục chia sẻ (Shared Folder) bị vô hiệu hóa và khóa lại trên diện rộng.
Cần chuẩn bị gì trước khi sử dụng hạn chế Synology NAS bị Ransomware .L0CK3D?
Trước khi tiến hành các biện pháp phòng ngừa và xử lý, người quản trị cần hiểu rõ những nguyên nhân cốt lõi khiến hệ thống bị xâm nhập. Dưới đây là các lỗ hổng bảo mật và sai lầm trong cấu hình tạo điều kiện cho mã độc tấn công:
- Lỗ hổng CVE-2024-10441: Đây là lỗi xác thực chứng chỉ không hợp lệ trong chức năng cập nhật của DSM và BeeStation OS, cho phép kẻ tấn công từ xa ghi các file bị giới hạn.
- Lỗ hổng CVE-2026-13639: Lỗi thiếu hụt entropy trong logic đăng nhập của hệ điều hành DSM, tạo kẽ hở cho tin tặc vượt qua lớp xác thực.
- Lỗ hổng CVE-2026-13684: Lỗi xử lý dữ liệu đầu ra trong thành phần SCGI, có thể dẫn đến việc đối tượng xấu đọc hoặc ghi tập tin tùy ý trên hệ thống.
- Mở trực tiếp cổng quản trị ra Internet: Việc thiết lập Port Forwarding các cổng như 5000, 5001, 22 hoặc 23 trực tiếp trên router mà không qua VPN giúp tin tặc dễ dàng dò quét và tấn công.
- Sử dụng tài khoản mặc định: Việc giữ nguyên tài khoản admin mặc định mà không thiết lập xác thực đa yếu tố (MFA) làm tăng nguy cơ bị rò rỉ mật khẩu.
Các lỗ hổng DSM được đề cập trong chiến dịch
Các báo cáo được cung cấp nhắc đến nhiều lỗ hổng bảo mật. Quản trị viên cần xác minh thông tin theo từng cảnh báo chính thức và model NAS đang sử dụng.
CVE-2024-10441
CVE-2024-10441 được mô tả là lỗ hổng xác thực chứng chỉ không đúng cách trong chức năng cập nhật của Synology DSM và BeeStation OS.
- CVSS: 9.8/10 - Critical.
- Loại lỗi: Improper Certificate Validation.
- Ảnh hưởng được mô tả: Có thể cho phép kẻ tấn công từ xa ghi các tệp bị giới hạn.
- Thông báo liên quan: Synology-SA-24:20.
Theo dữ liệu được cung cấp, lỗ hổng này đã được vá từ tháng 12/2024. Thiết bị chưa cập nhật cần được kiểm tra và vá ngay.
CVE-2026-13639 và CVE-2026-13684
Thông báo Synology-SA-26:13 ngày 18/09/2026 đề cập đến các lỗ hổng sau:
|
CVE |
CVSS |
Mô tả |
|
CVE-2026-13639 |
9.8 |
Lỗi insufficient entropy trong logic đăng nhập DSM |
|
CVE-2026-13684 |
9.8 |
Lỗi xử lý dữ liệu đầu ra trong SCGI, có thể dẫn đến đọc hoặc ghi tệp tùy ý |
|
CVE-2026-13673 |
8.8 |
Lỗi phân quyền tài nguyên trong LDAP API |
|
CVE-2026-6205 |
8.1 |
Lỗi kiểm soát đường dẫn trong Upload API |
Một số mẫu C3RB3R được nhóm nghiên cứu 360 liên hệ với CVE-2026-13639 và CVE-2026-13684. Tuy nhiên, chưa nên quy mọi trường hợp nhiễm ransomware về cùng một nguyên nhân.
Kiểm tra và cập nhật phiên bản DSM
Cập nhật DSM là một trong những biện pháp quan trọng nhất để giảm nguy cơ bị khai thác lỗ hổng đã biết. Theo dữ liệu được cung cấp, các mốc vá tối thiểu trong Synology-SA-26:13 gồm:
|
Nhánh DSM |
Bản vá tối thiểu |
|
DSM 7.4 |
7.4-90075 trở lên |
|
DSM 7.3 |
7.3.2-86009-4 trở lên |
|
DSM 7.2.2 |
7.2.2-72806-9 trở lên |
|
DSM 7.2.1 |
7.2.1-69057-12 trở lên |
Các mốc được cung cấp cho CVE-2024-10441:
|
Nhánh DSM |
Bản đã vá |
|
DSM 7.2.2 |
7.2.2-72806-1 trở lên |
|
DSM 7.2.1 |
7.2.1-69057-6 trở lên |
|
DSM 7.2 |
7.2-64570-4 trở lên |
|
DSM 7.1 |
7.1.1-42962-7 trở lên |
|
DSM 6.2 |
6.2.4-25556-8 trở lên |
Đây là các mốc vá tối thiểu theo dữ liệu được cung cấp, không phải danh sách phiên bản mới nhất. Hãy kiểm tra https://www.synology.com/en-global/security/advisory và cập nhật lên bản mới nhất mà model NAS hỗ trợ.
Giảm nguy cơ NAS bị xâm nhập từ Internet
NAS thường chứa dữ liệu quan trọng nhưng đôi khi được cấu hình truy cập từ xa quá rộng. Việc thu hẹp các dịch vụ công khai giúp giảm bề mặt tấn công. Những việc nên làm
- Xóa các quy tắc Port Forwarding không cần thiết.
- Không mở trực tiếp giao diện DSM ra Internet.
- Tắt UPnP nếu không sử dụng.
- Không công khai SSH hoặc Telnet.
- Kiểm tra cấu hình IPv4 và IPv6 Firewall.
- Rà soát QuickConnect, reverse proxy và tunnel.
- Sử dụng VPN an toàn khi cần quản trị từ xa.
Các cổng thường gặp:
- 5000 - DSM HTTP
- 5001 - DSM HTTPS
- 22 - SSH
- 23 - Telnet
Đóng cổng không sử dụng là biện pháp hữu ích, nhưng cần kiểm tra toàn bộ cấu hình mạng để tránh bỏ sót đường truy cập khác.
Xây dựng chiến lược backup chống ransomware
Nguyên tắc backup 3-2-1 giúp giảm nguy cơ mất toàn bộ dữ liệu:
- 3 bản dữ liệu: Một bản chính và ít nhất hai bản sao.
- 2 loại phương tiện: Chẳng hạn NAS và ổ cứng rời.
- 1 bản ngoài địa điểm: Lưu ở nơi khác hoặc trên cloud.
Với Synology NAS, có thể kết hợp Snapshot Replication, Hyper Backup, USB Backup và lưu trữ bất biến. Nên tách tài khoản backup khỏi tài khoản quản trị NAS và định kỳ thử khôi phục dữ liệu.
Snapshot có thể giúp quay lại trạng thái trước sự cố, nhưng không thay thế bản backup độc lập.
Cách thiết lập Synology NAS để hạn chế ransomware .L0CK3D và bảo vệ dữ liệu
Để giảm nguy cơ Synology NAS bị tấn công bởi ransomware .L0CK3D, quản trị viên cần chủ động cập nhật hệ thống, tăng cường bảo mật tài khoản và kiểm soát các kết nối mạng. Dưới đây là các bước thiết lập bảo mật quan trọng giúp hạn chế nguy cơ lây nhiễm và bảo vệ dữ liệu lưu trữ:
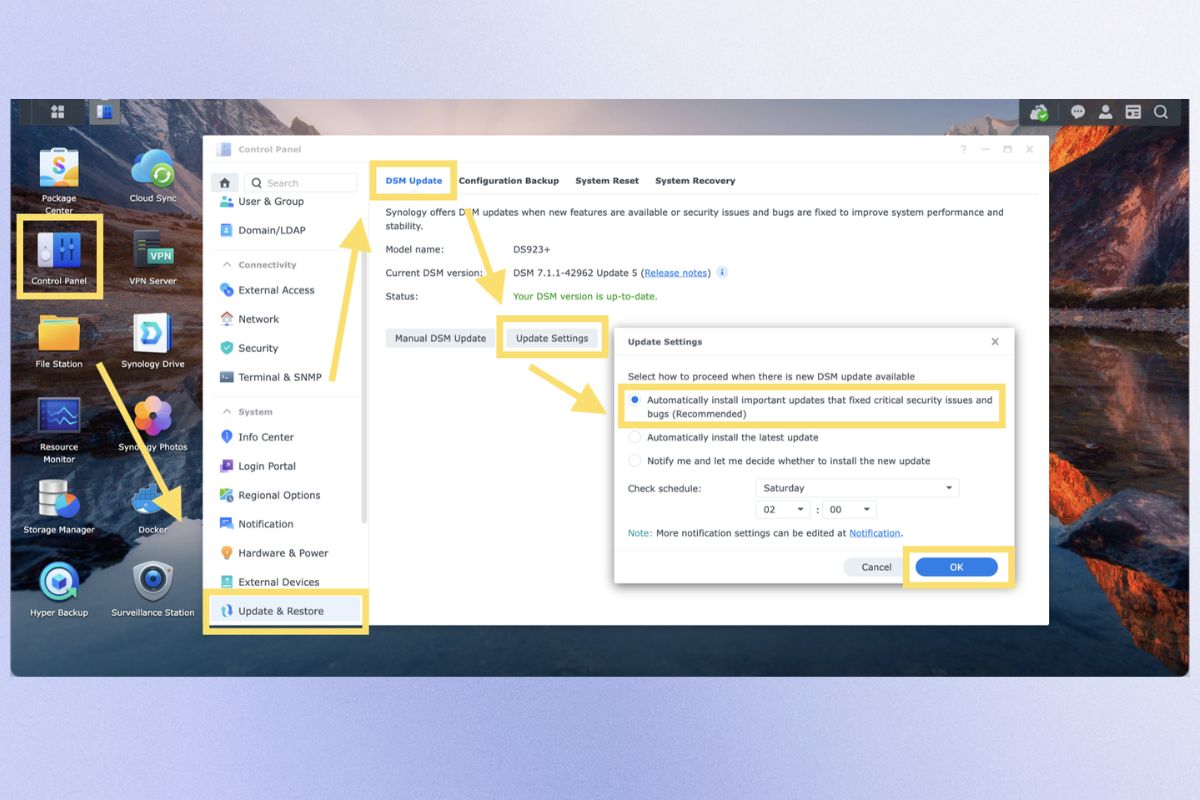
Bước 1: Kiểm tra và cập nhật phiên bản DSM
Đăng nhập vào giao diện quản trị DSM, truy cập "Control Panel "> Chọn Info Center để kiểm tra phiên bản hệ điều hành hiện tại.
Tiếp theo, mở "Control Panel" > Ấn tiếp vào "Update & Restore" > Bấm vào "DSM Update" và nhấn "Check for Updates". Nếu có bản cập nhật tương thích, hãy tải xuống và cài đặt theo hướng dẫn để khắc phục các lỗ hổng bảo mật đã được nhà sản xuất vá.
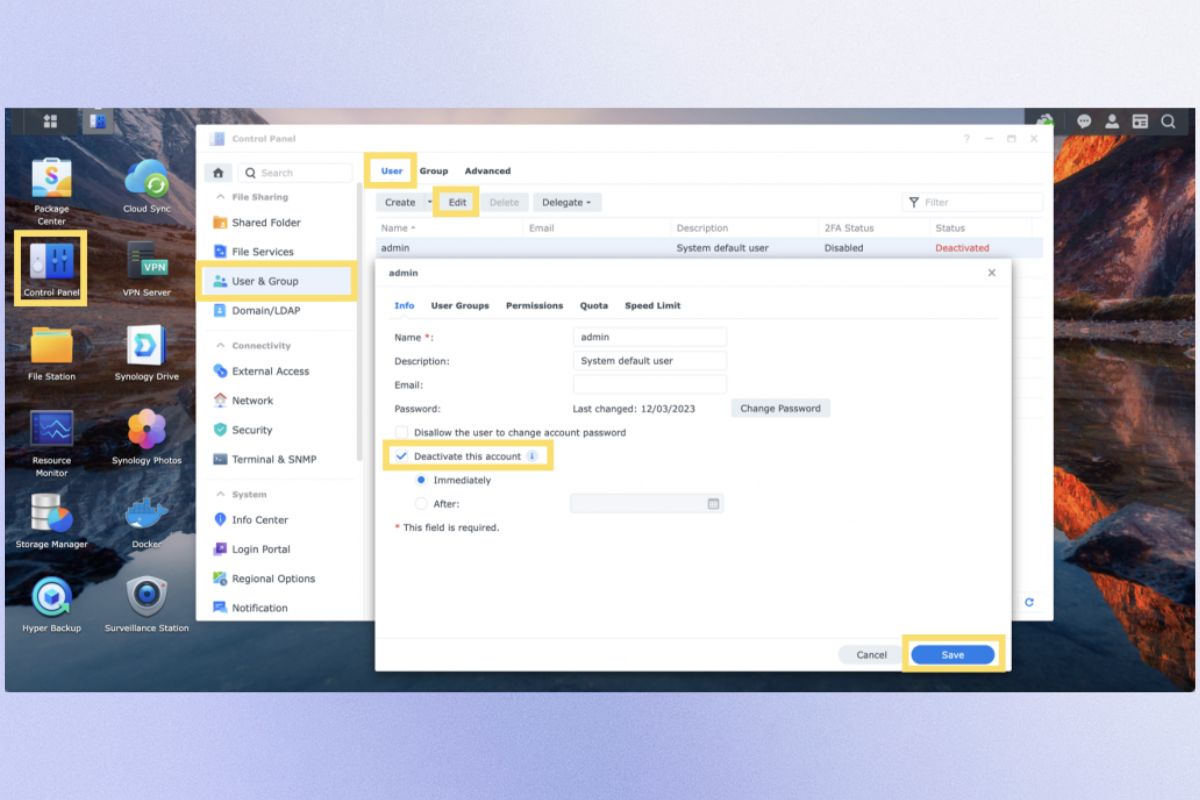
Bước 2: Vô hiệu hóa tài khoản quản trị mặc định
Truy cập "Control Panel" > Bấm vào "User & Group" để kiểm tra danh sách tài khoản người dùng.
Nếu tài khoản admin mặc định vẫn đang hoạt động, hãy "tạo một tài khoản quản trị mới với tên riêng và mật khẩu mạnh". Sau khi xác nhận tài khoản mới có đầy đủ quyền quản trị, hãy vô hiệu hóa tài khoản admin mặc định để giảm nguy cơ bị dò mật khẩu.
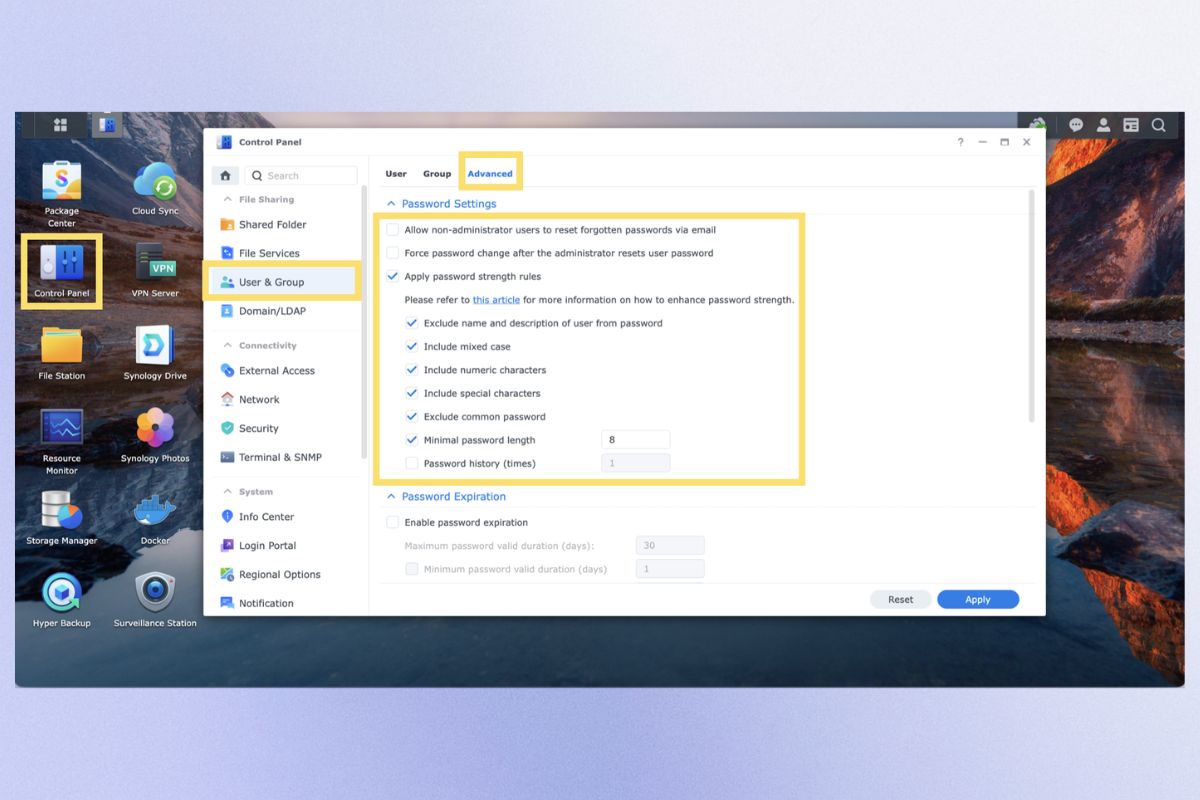
Bước 3: Kích hoạt xác thực đa yếu tố (MFA)
Mở phần cài đặt tài khoản người dùng và kích hoạt tính năng xác thực đa yếu tố (MFA) hoặc xác minh hai bước nếu được hỗ trợ.
MFA yêu cầu người dùng cung cấp thêm một yếu tố xác minh ngoài mật khẩu, chẳng hạn mã xác thực từ ứng dụng di động. Điều này giúp hạn chế nguy cơ truy cập trái phép ngay cả khi mật khẩu bị lộ.
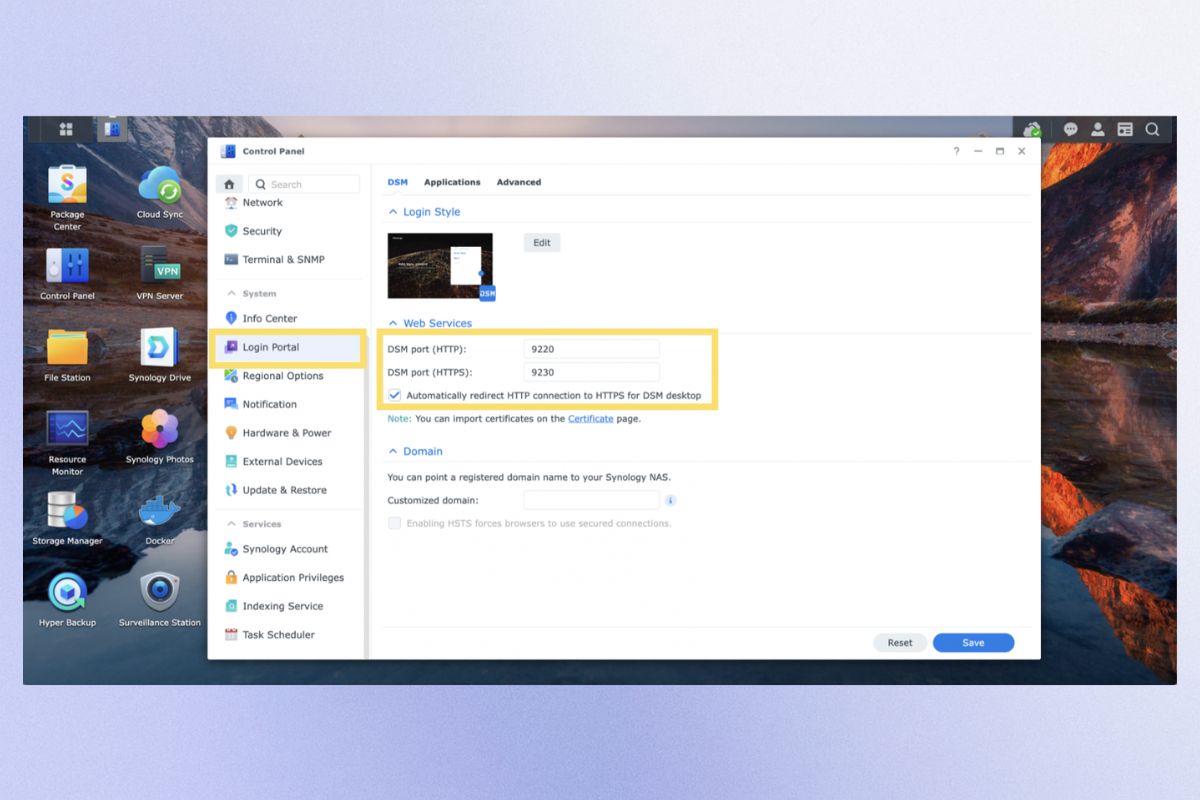
Bước 4: Đóng các cổng mạng không cần thiết
Kiểm tra cấu hình router và xóa các quy tắc Port Forwarding không còn sử dụng, đặc biệt là những cổng quản trị DSM như 5000, 5001 và các cổng SSH hoặc Telnet nếu không cần thiết.
Để truy cập NAS từ xa, nên ưu tiên sử dụng VPN như WireGuard thay vì mở trực tiếp giao diện quản trị ra Internet. Đồng thời, tắt các dịch vụ mạng không cần thiết để giảm bề mặt tấn công.
Bước 5: Kích hoạt và cấu hình tường lửa
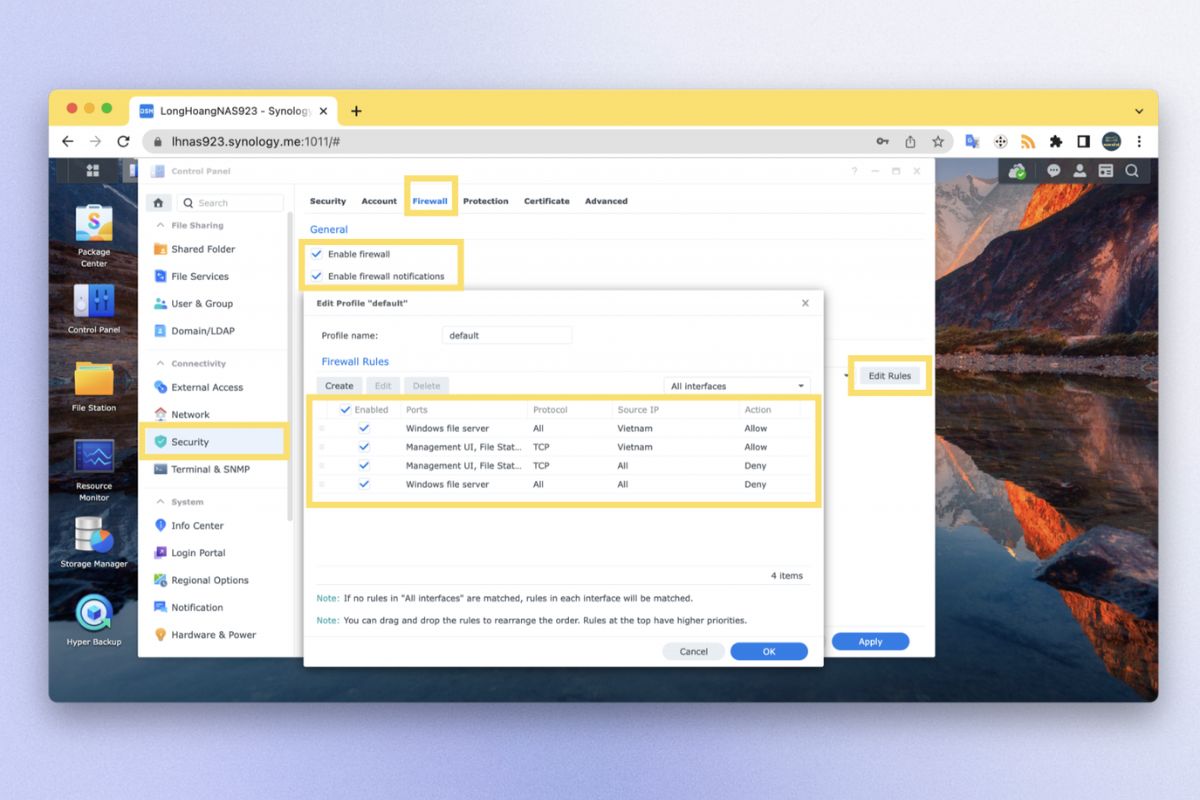
Truy cập "Control Panel" > Nhấn tiếp chọn "Security" > Chọn vào "Firewall" để bật tường lửa trên Synology NAS.
Thiết lập các quy tắc chỉ cho phép địa chỉ IP hoặc dải mạng đáng tin cậy truy cập những dịch vụ cần thiết. Hạn chế sử dụng quy tắc cho phép tất cả kết nối (Allow All), đặc biệt đối với các dịch vụ quản trị và chia sẻ tệp.
Bước 6: Xử lý khẩn cấp khi phát hiện ransomware .L0CK3D
Nếu phát hiện tệp bị đổi đuôi thành .L0CK3D hoặc xuất hiện thông báo đòi tiền chuộc, hãy thực hiện ngay các biện pháp sau:
- Cô lập thiết bị: Ngắt kết nối mạng của NAS để hạn chế ransomware tiếp tục lây lan sang các thiết bị khác.
- Bảo toàn hiện trạng: Không xóa tệp, định dạng ổ cứng hoặc tự ý cài đặt lại DSM. Tránh các thao tác có thể làm mất dữ liệu hoặc bằng chứng phục vụ điều tra.
- Kiểm tra bản sao lưu: Xác minh các bản sao lưu ngoại tuyến, bản sao trên thiết bị khác và snapshot trong Snapshot Replication nếu có.
- Liên hệ hỗ trợ chuyên môn: Nếu dữ liệu quan trọng bị mã hóa, hãy liên hệ chuyên gia an ninh mạng hoặc bộ phận hỗ trợ Synology để đánh giá phương án khôi phục an toàn.
Lưu ý: Không có cấu hình nào đảm bảo loại bỏ hoàn toàn nguy cơ ransomware. Để tăng khả năng phục hồi dữ liệu, hãy duy trì chiến lược sao lưu 3-2-1, trong đó có ít nhất một bản sao ngoại tuyến hoặc được bảo vệ khỏi việc sửa đổi trái phép.
Lưu ý khi sử dụng hạn chế Synology NAS bị Ransomware .L0CK3D
Trong quá trình vận hành và xử lý sự cố liên quan đến mã độc mã hóa dữ liệu, người quản trị cần thận trọng với một số khía cạnh sau để tránh làm tình trạng tồi tệ hơn:
- Ngắt kết nối mạng ngay lập tức: Khi phát hiện dấu hiệu bị nhiễm, cần rút cáp Ethernet hoặc cô lập thiết bị tại switch để ngăn chặn quá trình mã hóa lây lan sang các máy tính khác.
- Không vội vàng cài lại hệ điều hành: Việc reset thiết bị hoặc format ổ cứng có thể làm mất log, snapshot và những dữ liệu còn nguyên vẹn cần thiết cho quá trình phục hồi.
- Bảo toàn bằng chứng tấn công: Tuyệt đối không xóa các file read-me3.txt hay tập tin có đuôi .L0CK3D. Hãy lưu lại chúng cùng với thời điểm phát hiện để phục vụ công tác phân tích.
- Áp dụng quy tắc sao lưu 3-2-1: Luôn duy trì 3 bản dữ liệu, lưu trên 2 loại phương tiện khác nhau và có ít nhất 1 bản sao lưu ngoại tuyến để đảm bảo khả năng khôi phục.
[Product_Listing categoryid="483" propertyid="" customlink="https://cellphones.com.vn/phu-kien/sac-dien-thoai.html" title="Các sản phẩm Củ sạc đang được quan tâm nhiều tại CellphoneS"]
Việc chủ động áp dụng các biện pháp bảo mật và thường xuyên cập nhật phần mềm là chìa khóa để bảo vệ dữ liệu khỏi các mối đe dọa mạng. Hy vọng hướng dẫn Cách hạn chế Synology NAS bị Ransomware .L0CK3D trên đây sẽ giúp bạn thiết lập một hệ thống lưu trữ an toàn, vận hành ổn định và giảm thiểu tối đa rủi ro mất mát thông tin quan trọng.
Đừng quên theo dõi Sforum để cập nhật thêm nhiều tin tức công nghệ mới nhất và các thủ thuật hữu ích nhé!
Xem thêm:


Bình luận (0)