
Secure Boot là gì? Cách bật/ tắt Secure Boot chính xác
Quá trình nâng cấp hệ điều hành hoặc khởi chạy các tựa game hiện đại đòi hỏi hệ thống máy tính phải đáp ứng nhiều tiêu chuẩn bảo mật khắt khe. Tính năng Secure Boot đóng vai trò như một lá chắn ngăn chặn mã độc can thiệp vào tầng khởi động sâu nhất của thiết bị. Bài viết này từ Sforum sẽ giúp bạn hiểu rõ nguyên lý hoạt động, cách kiểm tra trạng thái và hướng dẫn chi tiết cách bật Secure Boot an toàn trên từng dòng máy.
Secure Boot là gì? Cách hoạt động như thế nào?
Secure Boot là một tiêu chuẩn an ninh được tích hợp trên giao diện firmware UEFI (Unified Extensible Firmware Interface) hiện đại. Giao thức này được thiết kế nhằm đảm bảo máy tính chỉ khởi động bằng các phần mềm, driver và hệ điều hành đáng tin cậy đã được nhà sản xuất phần cứng (OEM) chứng thực bằng chữ ký số.
Cơ chế hoạt động của Secure Boot dựa trên hệ thống khóa mã hóa bất đối xứng gồm khóa nền tảng PK (Platform Key), khóa ủy quyền KEK (Key Exchange Key) cùng hai cơ sở dữ liệu chữ ký db (cho phép) và dbx (chặn). UEFI Secure Boot xác thực các thành phần khởi động đáng tin cậy trước khi chuyển quyền cho Windows; sau đó Trusted Boot tiếp tục xác minh kernel và các thành phần hệ thống.
Nếu chữ ký hợp lệ và khớp với dữ liệu trong db, hệ thống sẽ cho phép khởi động bình thường. Ngược lại, nếu phát hiện tệp tin bị chỉnh sửa hoặc chứa mã độc bootkit, hệ thống sẽ lập tức chặn quá trình khởi động để bảo vệ máy.
Ưu điểm và hạn chế của Secure Boot
Việc kích hoạt Secure Boot mang lại khả năng bảo vệ vững chắc nhưng cũng đi kèm một số giới hạn nhất định trong quá trình sử dụng phần mềm.
- Ưu điểm về bảo mật: Giúp ngăn chặn các loại mã độc nguy hiểm như rootkit và bootkit xâm nhập trước khi hệ điều hành kịp tải cơ chế phòng vệ. Secure Boot là một trong các yêu cầu bảo mật/nền tảng liên quan đến Windows 11 và các công cụ chống gian lận trong game.
- Hạn chế về tính tương thích: Gây cản trở khi người dùng muốn chạy song song các bản phân phối Linux cũ chưa đăng ký chữ ký số với Microsoft. Đồng thời, tính năng này có thể từ chối các linh kiện phần cứng hoặc card đồ họa cũ không hỗ trợ UEFI driver.
Điều kiện để bật Secure Boot
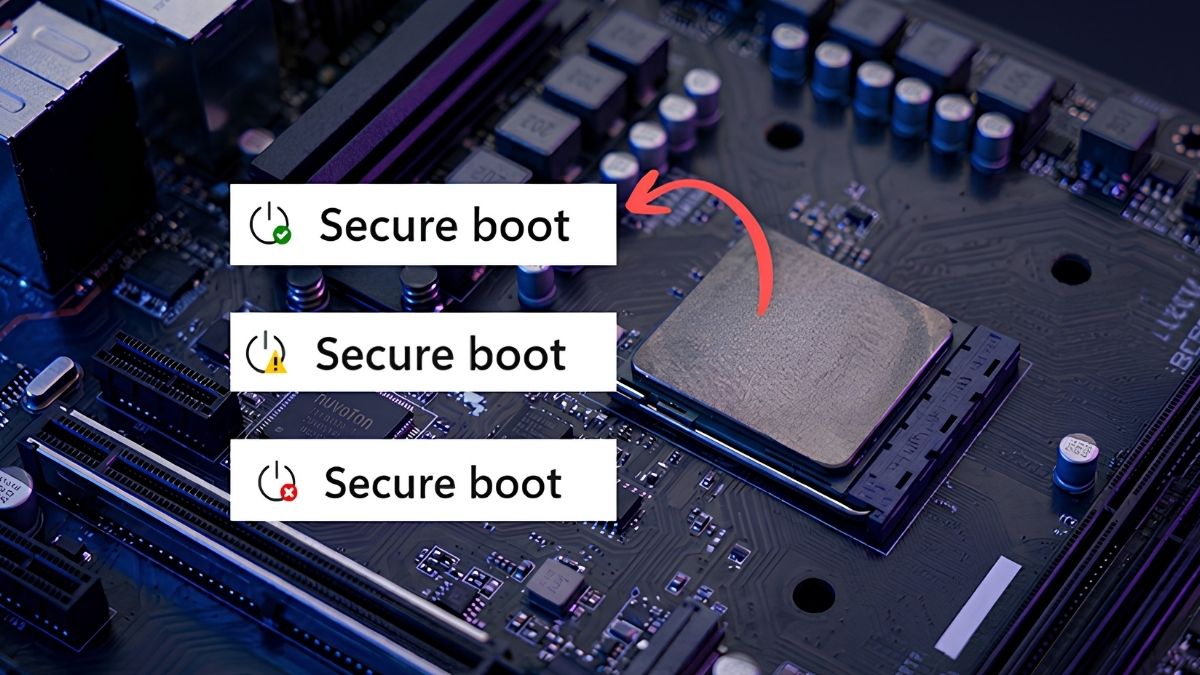
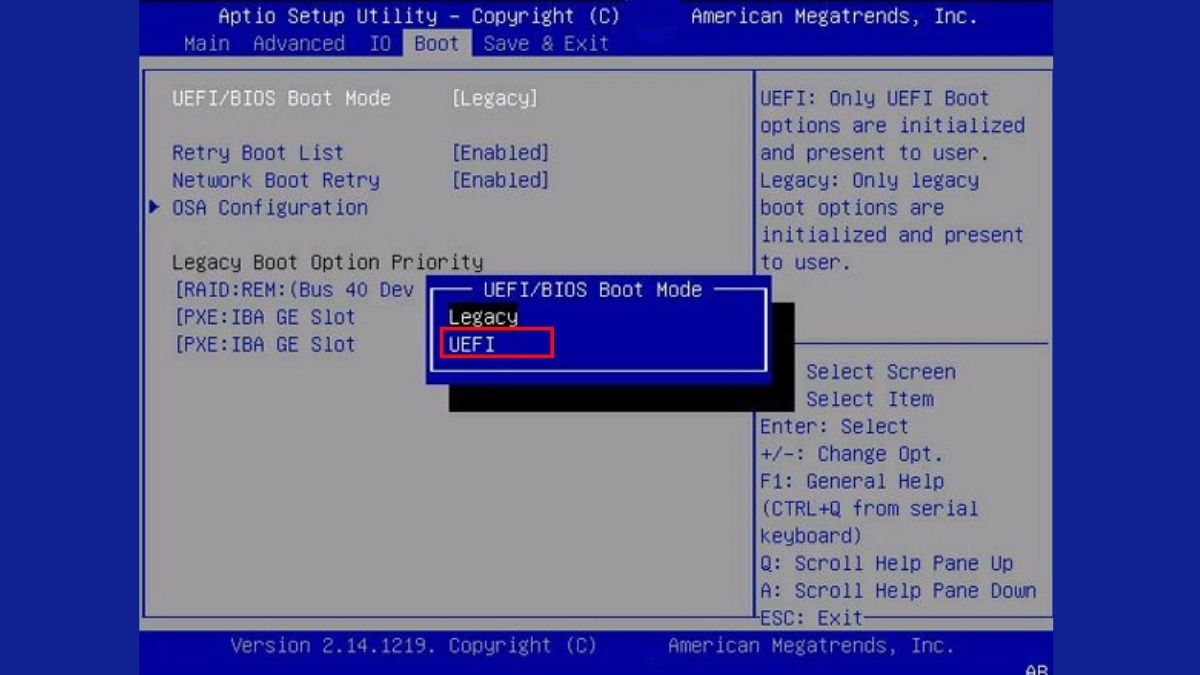
Trước khi tiến hành cách bật Secure Boot Win 11 hoặc kích hoạt trên máy tính cá nhân, thiết bị của bạn cần phải thỏa mãn đầy đủ các điều kiện kỹ thuật. Và trước hết là kiểm tra BIOS Mode và kiểu phân vùng trước khi đổi sang UEFI, sau đó kết hợp cùng các điều kiện dưới đây:
- Chuẩn khởi động UEFI: Hệ thống bo mạch chủ phải hỗ trợ và đang hoạt động ở chế độ UEFI Boot thuần túy, không được chạy ở chế độ Legacy BIOS cổ điển.
- Định dạng ổ đĩa GPT: Ổ cứng chứa hệ điều hành Windows ở định dạng phân vùng GPT (GUID Partition Table). Định dạng MBR cũ sẽ không thể khởi động khi bật tính năng này
- Tắt tính năng CSM: Chế độ tương thích CSM (Compatibility Support Module) trong cài đặt firmware cần được chuyển sang trạng thái tắt để nhường quyền kiểm soát cho UEFI.
Cách kiểm tra Secure Boot đã được bật hay chưa
Người dùng có thể dễ dàng kiểm tra trạng thái của tính năng bảo mật này ngay trên giao diện hệ điều hành mà không cần phải khởi động lại máy để truy cập BIOS. Hướng dẫn sau đây được thực hiện trực tiếp trên hệ điều hành Windows 11 phiên bản 23H2/24H2:
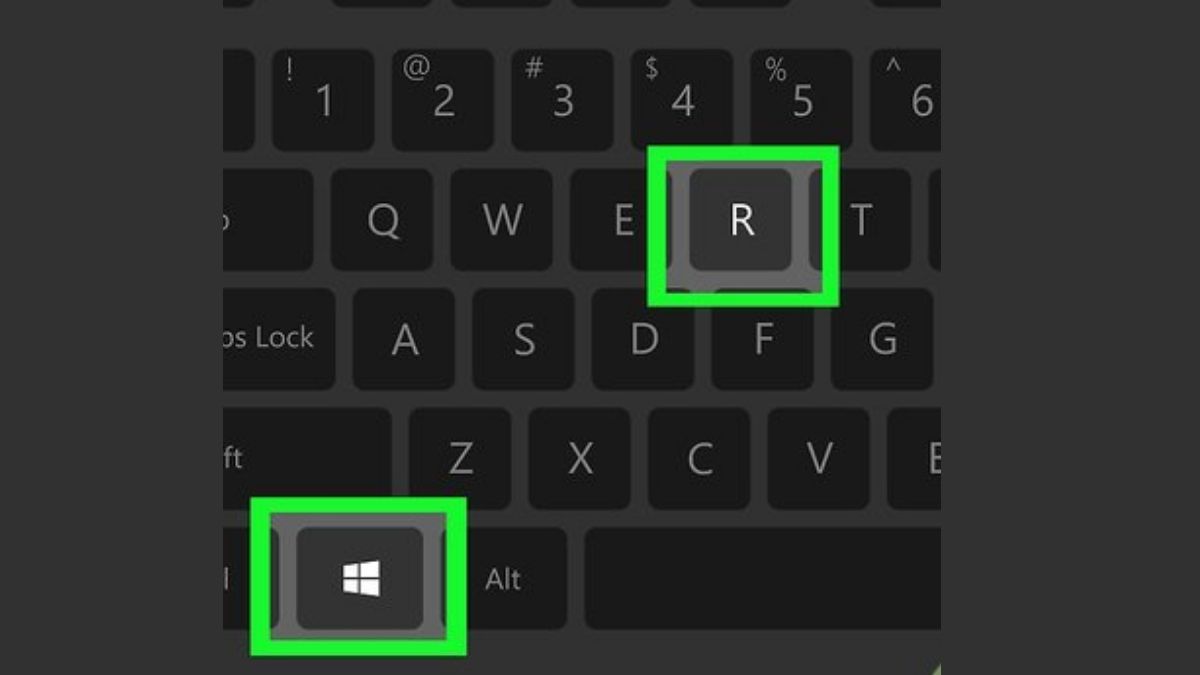
- Bước 1: Nhấn tổ hợp phím Windows + R trên bàn phím để mở hộp thoại Run.
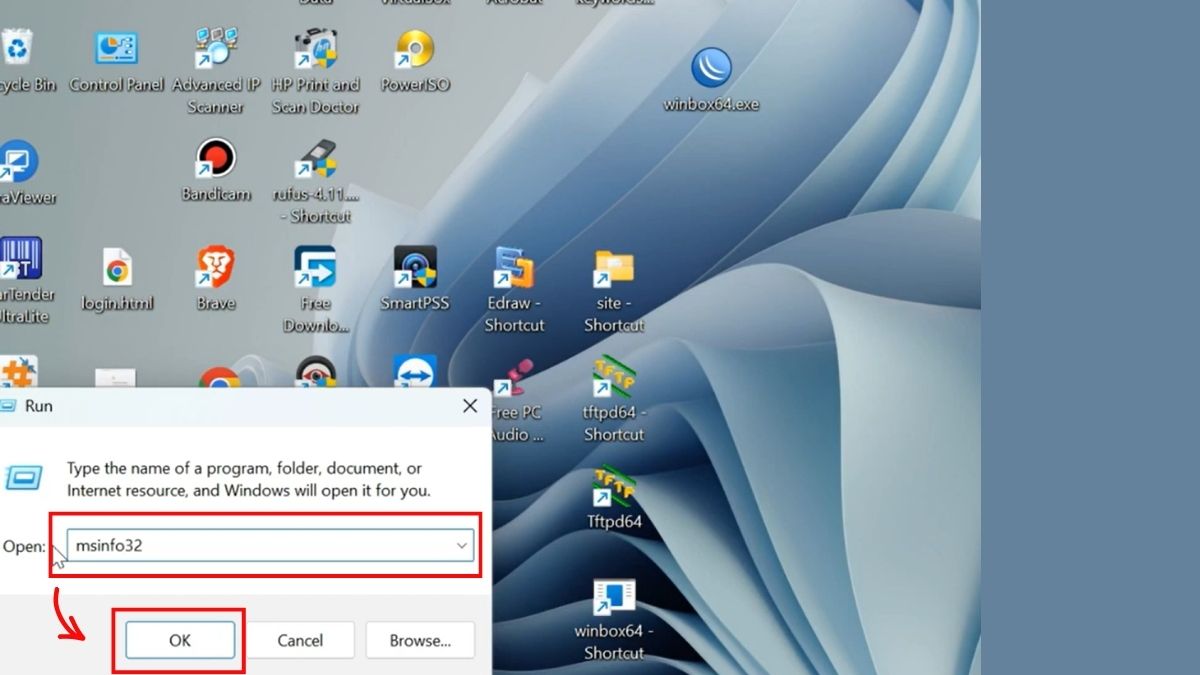
- Bước 2: Nhập lệnh msinfo32 vào ô tìm kiếm rồi nhấn phím Enter hoặc chọn OK.
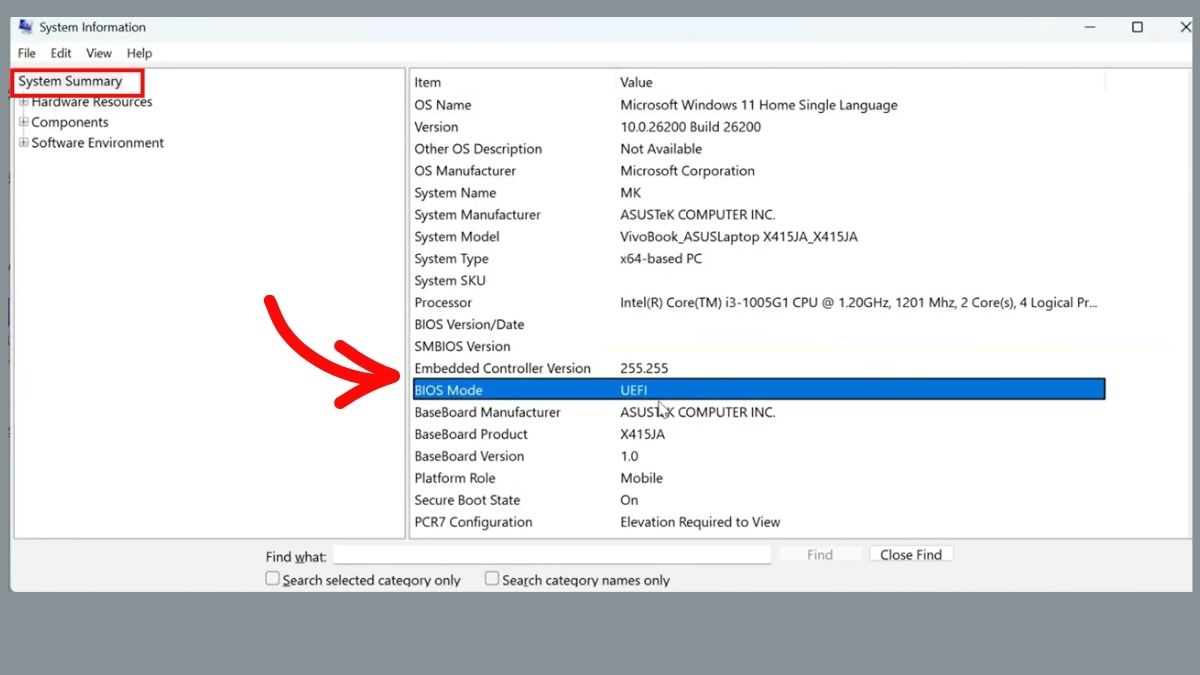
- Bước 3: Tại cửa sổ System Information, chọn mục System Summary ở khung bên trái và quan sát dòng BIOS Mode phải hiển thị giá trị UEFI.
- Bước 4: Kiểm tra dòng Secure Boot State xem có bật On không.
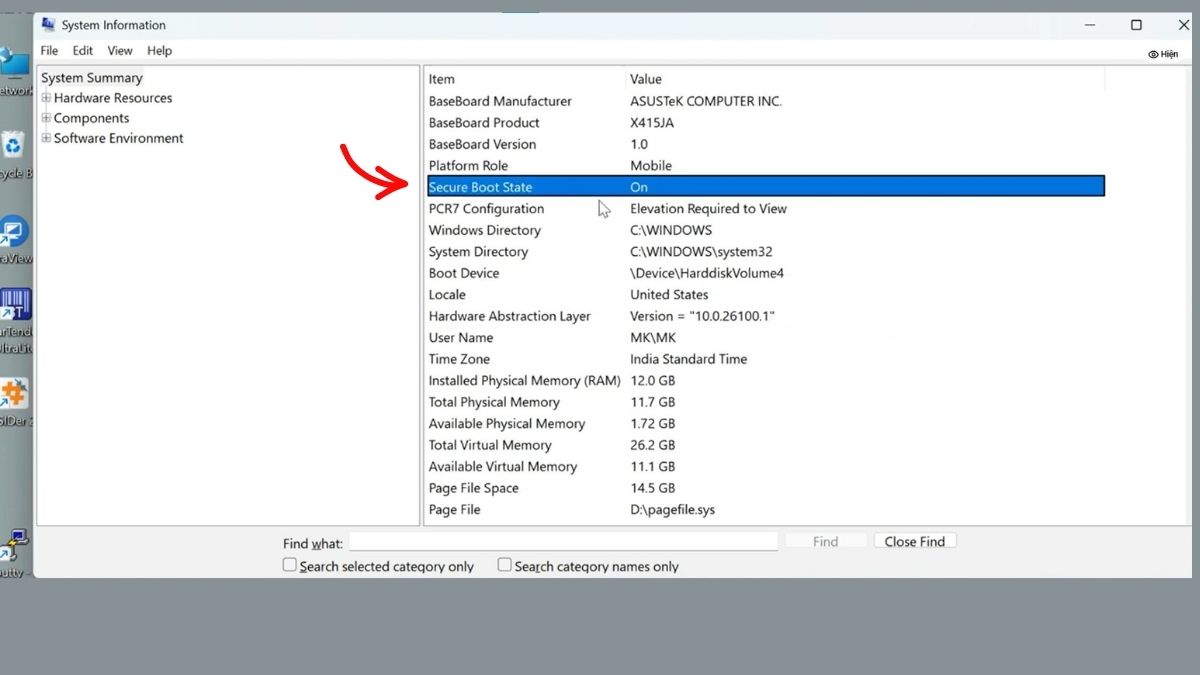
Nếu dòng Secure Boot State hiển thị giá trị On, hệ thống của bạn đã được bảo vệ thành công với trạng thái Secure Boot State On. Trường hợp mục này báo Off, bạn cần tiến hành kích hoạt thủ công trong cài đặt bo mạch chủ.
Hướng dẫn bật Secure Boot trên từng dòng mainboard
Mỗi nhà sản xuất bo mạch chủ và laptop sẽ bố trí giao diện cài đặt UEFI khác nhau, đòi hỏi các bước điều hướng cụ thể. Trước khi thực hiện bật/tắt Secure Boot (đặc biệt là khi thay đổi chế độ BIOS UEFI/CSM), bạn cần:
- Kiểm tra trạng thái mã hóa ổ cứng: Xác nhận xem máy tính có đang bật tính năng BitLocker hoặc Device Encryption hay không.
- Sao lưu Recovery Key: Nếu đang bật mã hóa, bảo đảm bạn đã lưu trữ an toàn Khóa khôi phục (Recovery Key) ở một thiết bị khác để tránh nguy cơ bị khóa mất dữ liệu.
- Xử lý BitLocker: Chỉ thực hiện Tạm ngưng (Suspend) BitLocker nếu tài liệu của hãng hoặc trường hợp áp dụng cụ thể của bạn có yêu cầu.
Cách bật Secure Boot trên mainboard ASUS
Giao diện UEFI BIOS Utility của thương hiệu ASUS cho phép người dùng tùy chỉnh chế độ bảo mật linh hoạt qua chế độ nâng cao. Hướng dẫn dưới đây thực hiện trên bo mạch chủ ASUS ROG/TUF chạy phiên bản UEFI BIOS mới nhất:
- Bước 1: Khởi động lại máy tính và nhấn liên tục phím Del hoặc F2 để vào giao diện BIOS.
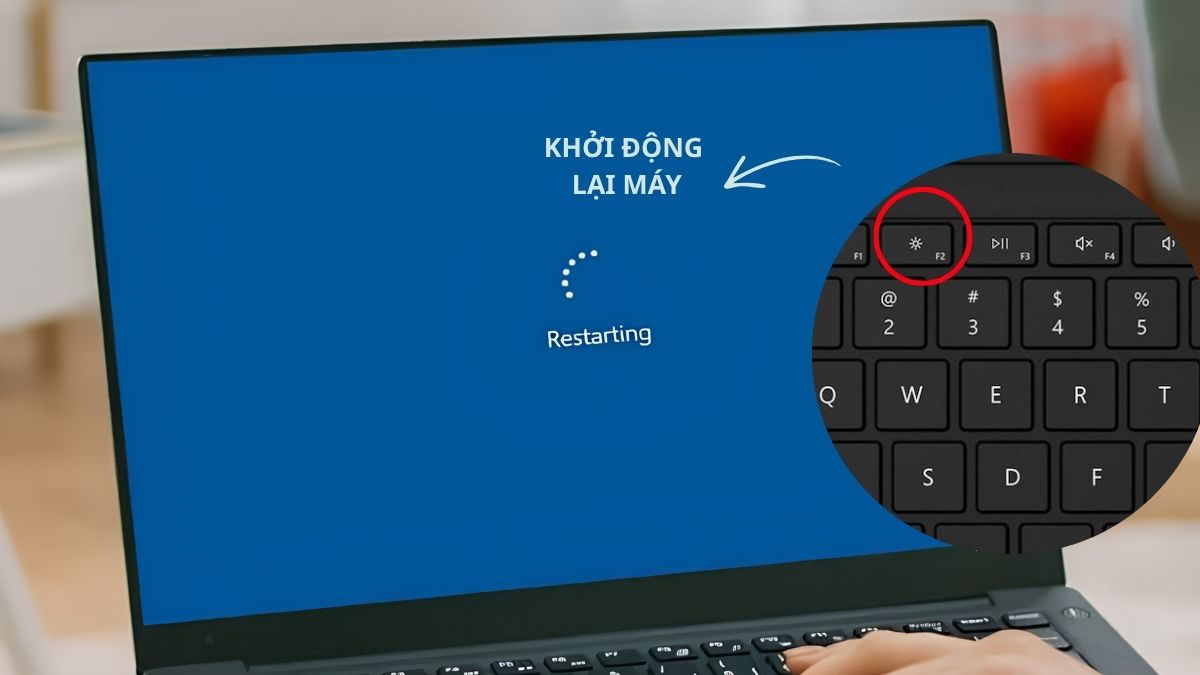
- Bước 2: Nhấn phím F7 để chuyển từ chế độ EZ Mode sang Advanced Mode.
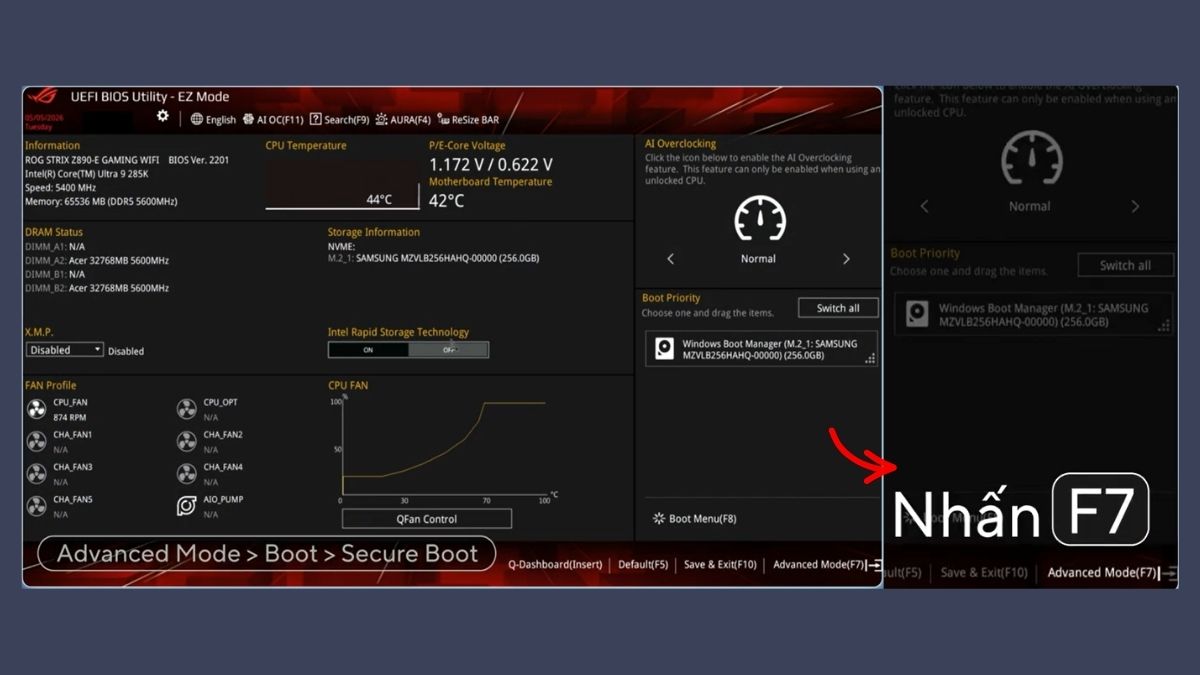
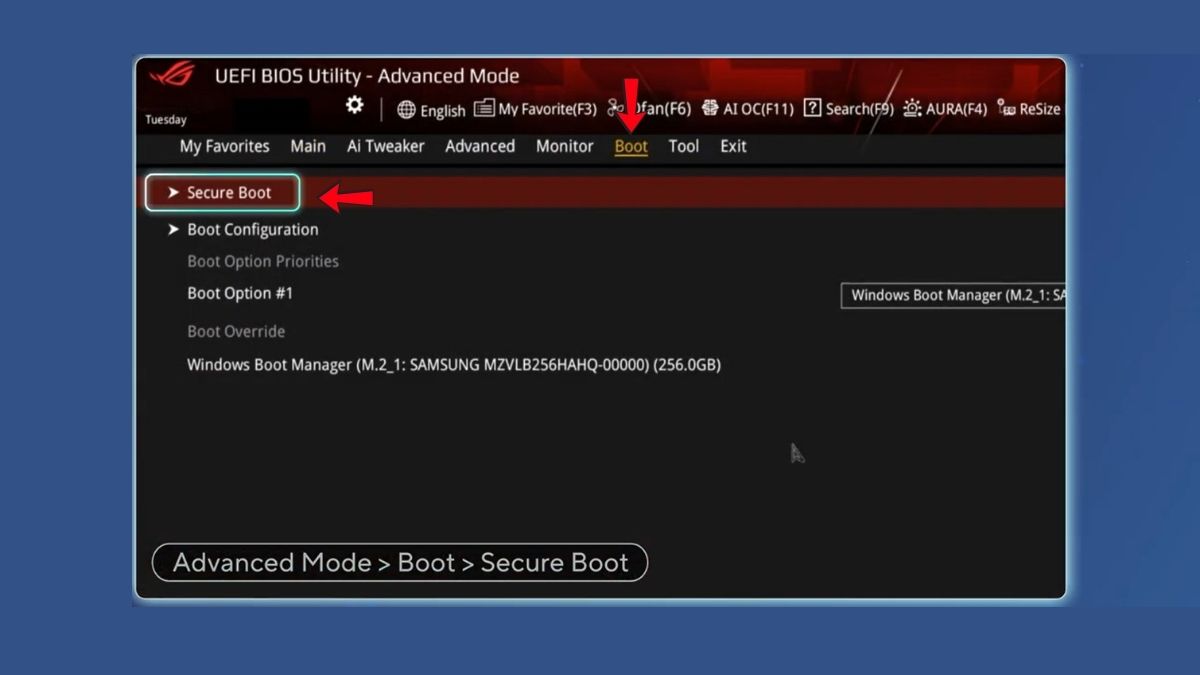
- Bước 3: Chuyển sang tab Boot, chọn mục Secure Boot.
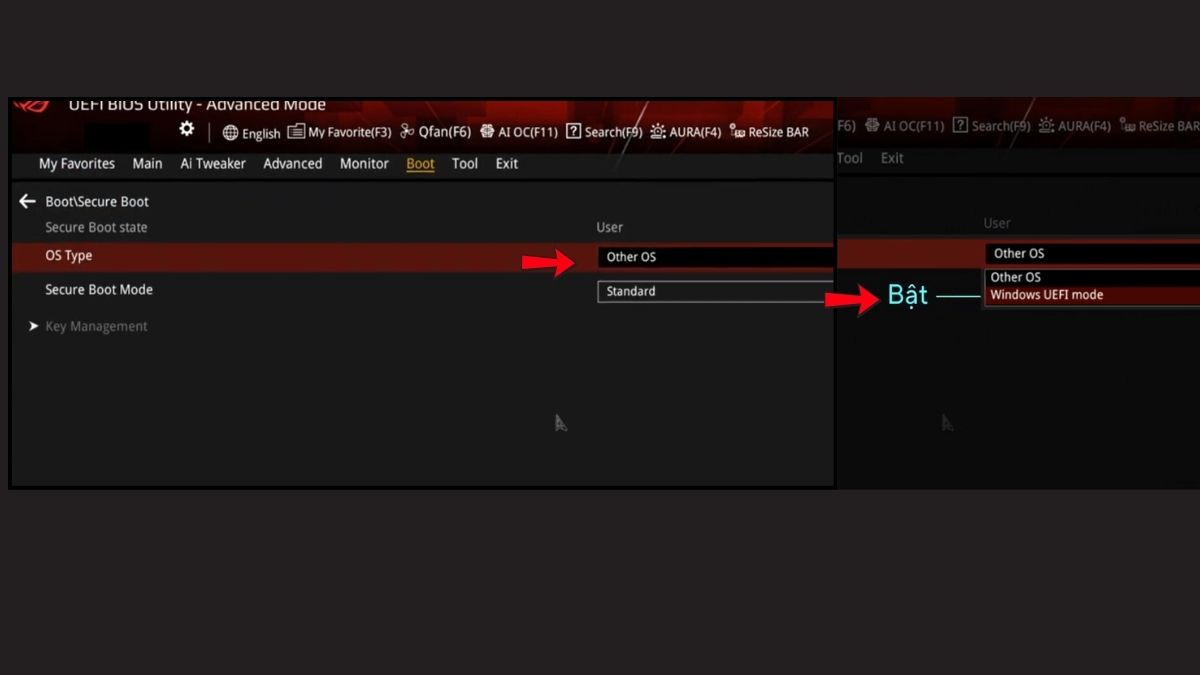
- Bước 4: Tại mục OS Type, chuyển tùy chọn thành Windows UEFI Mode.
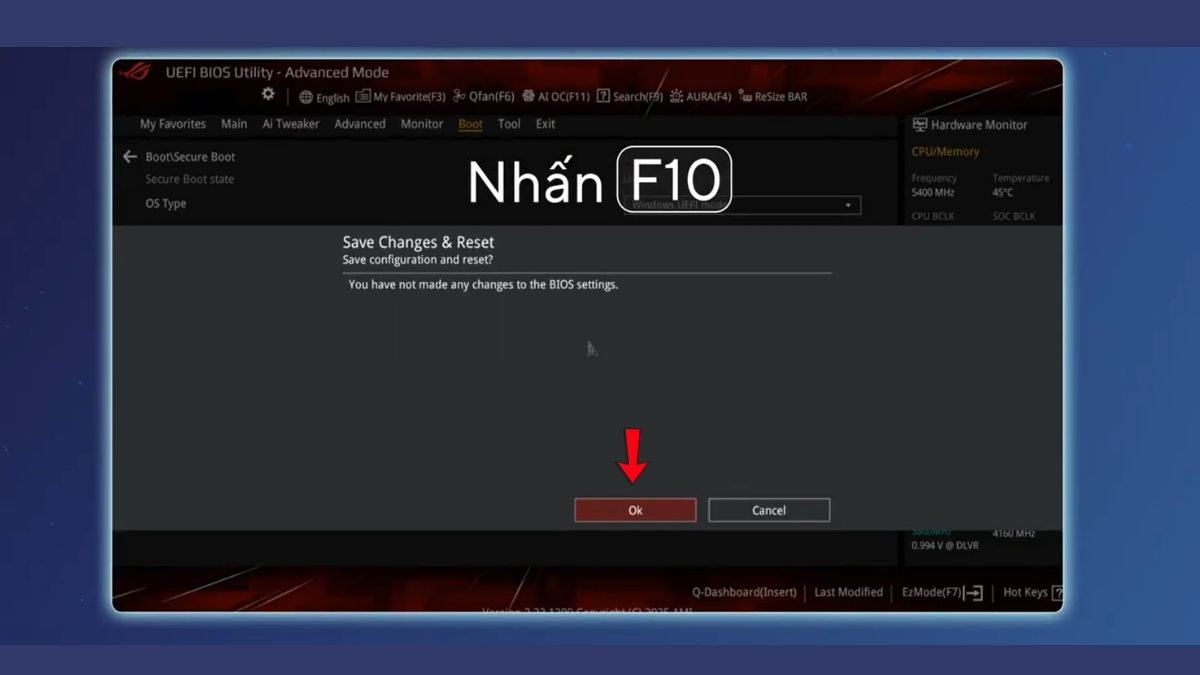
- Bước 5: Nhấn phím F10, sau đó chọn OK để lưu cài đặt và khởi động lại máy.
Máy tính để bàn và linh kiện phần cứng chính hãng giúp tối ưu hóa hiệu năng làm việc vượt trội. Hãy tham khảo ngay các mẫu PC chất lượng tại CellphoneS để nâng cấp trải nghiệm mượt mà!
[Product_Listing categoryid="934" propertyid="" customlink="https://cellphones.com.vn/may-tinh-de-ban/pc-gaming.html" title="Danh sách PC Gaming đang được quan tâm nhiều tại CellphoneS"]
Cách bật Secure Boot trên mainboard Gigabyte
Bo mạch chủ Gigabyte sử dụng menu cài đặt trực quan, giúp người dùng dễ dàng cấu hình chuẩn bảo mật hệ thống. Thao tác dưới đây được tiến hành trên dòng bo mạch chủ Gigabyte AORUS / Gaming (đặc biệt phổ biến với nền tảng AM4):
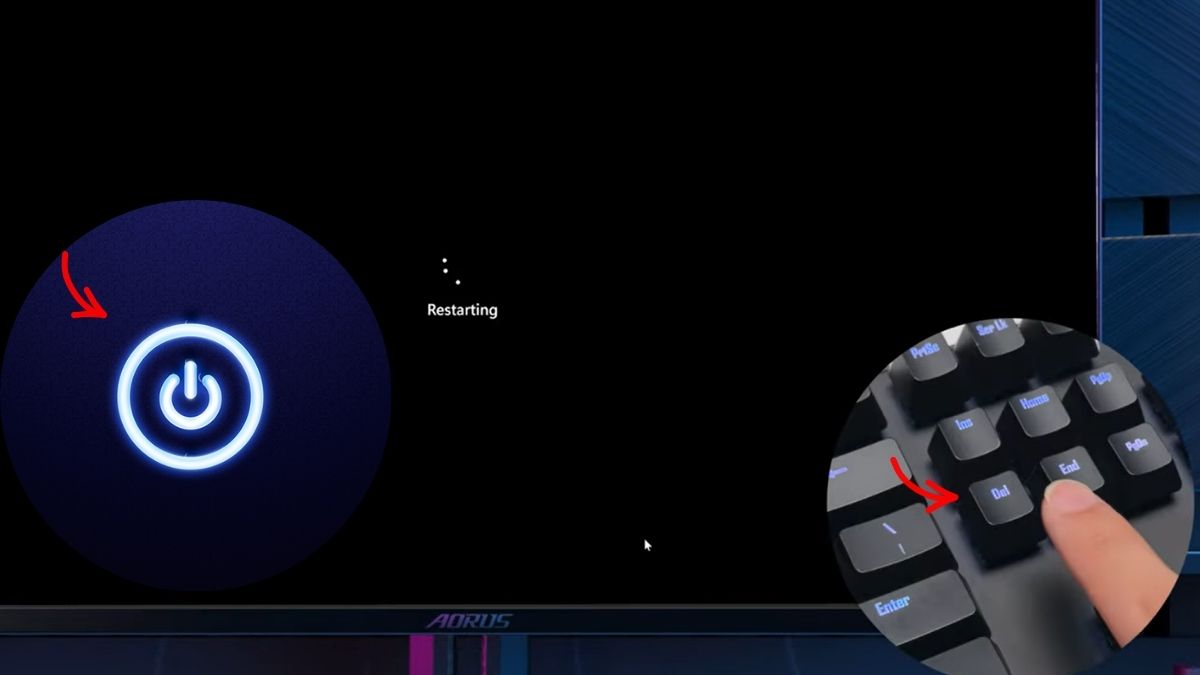
- Bước 1: Nhấn phím nguồn và bấm liên tục phím Del để truy cập vào GIGABYTE UEFI BIOS.
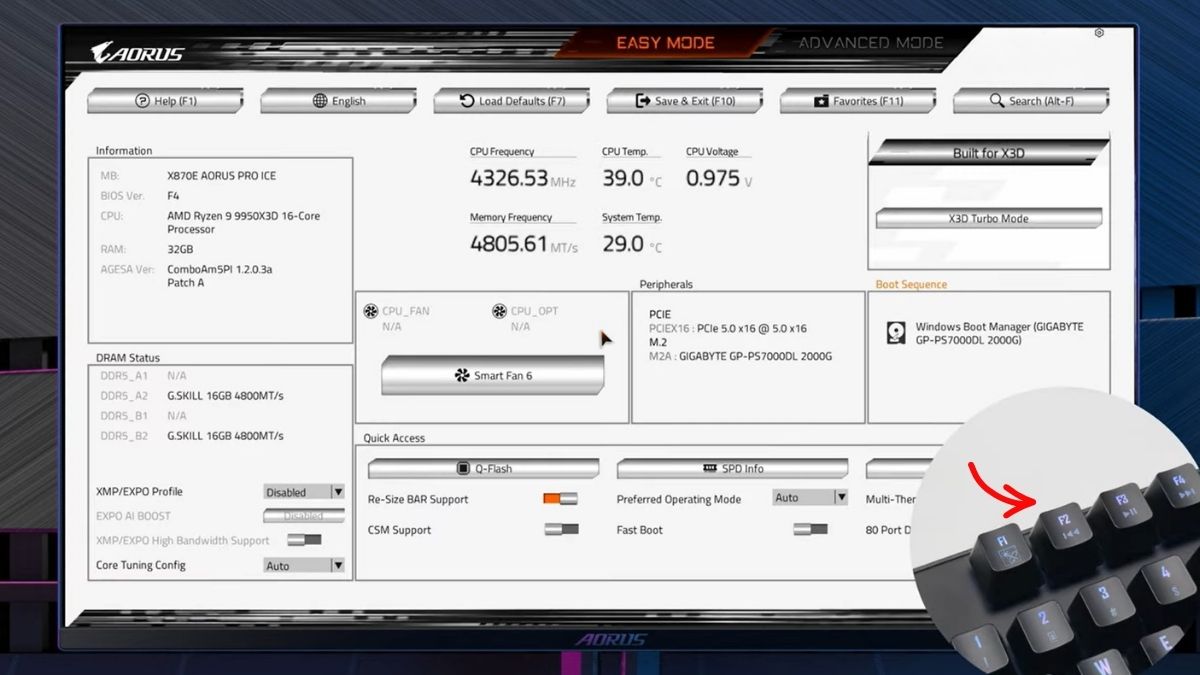
- Bước 2: Chuyển sang chế độ Advanced Mode bằng phím tắt F2.
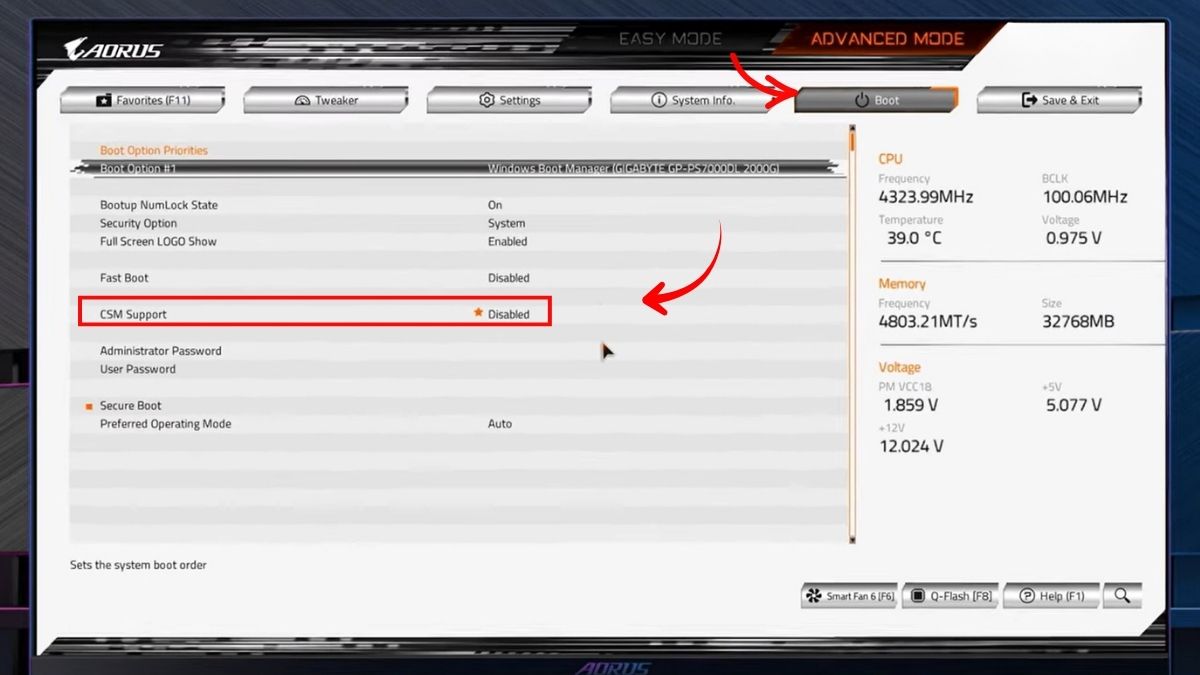
- Bước 3: Nhấp chọn tab Boot, tìm đến dòng CSM Support và đổi thành Disabled.
- Bước 4: Chọn mục Secure Boot, chuyển trạng thái của dòng này sang Enabled.
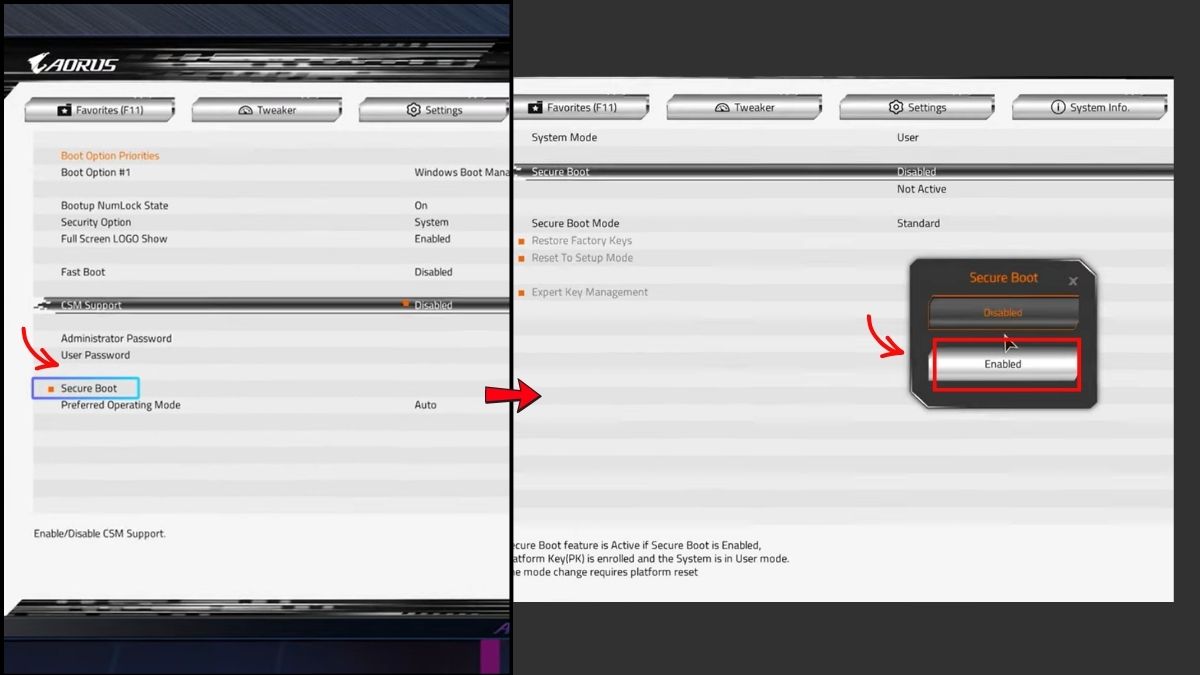
- Bước 5 (Xử lý Factory Keys nếu cần): Nếu dòng Secure Boot Status bên dưới vẫn báo là Not Active hoặc System Mode báo là Setup, hãy tìm mục Restore Factory Keys và chọn Yes để hệ thống nạp các khóa bảo mật mặc định.
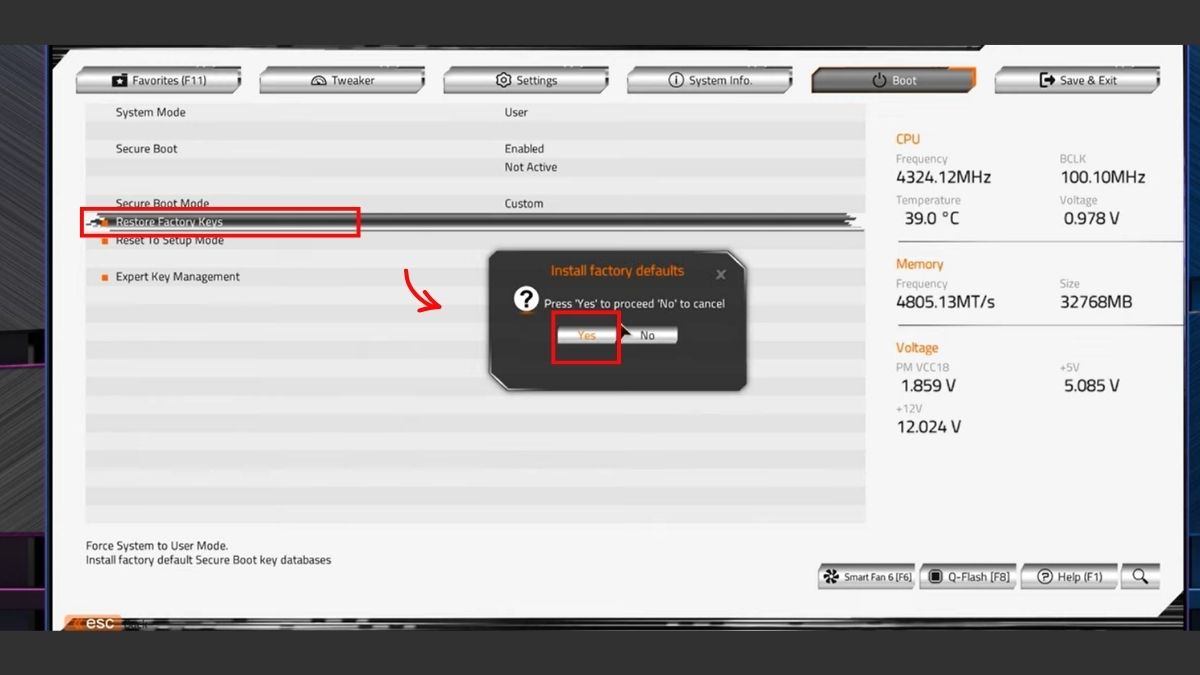
Lưu ý: Sau đó bạn cần nhấn phím F10, sau đó chọn Yes để lưu thiết lập và khởi động lại máy tính. Nhấn lại phím Del để vào BIOS, quay lại mục Secure Boot. Nếu dòng Secure Boot Status hiển thị là Active, tính năng này đã thực sự hoạt động.
Cách bật Secure Boot trên mainboard MSI
Hãng MSI trang bị giao diện Click BIOS hỗ trợ chuột mượt mà, phân chia rõ ràng các mục an ninh phần cứng. Các bước thực hiện dưới đây được áp dụng trên bo mạch chủ MSI chuẩn Click BIOS 5:
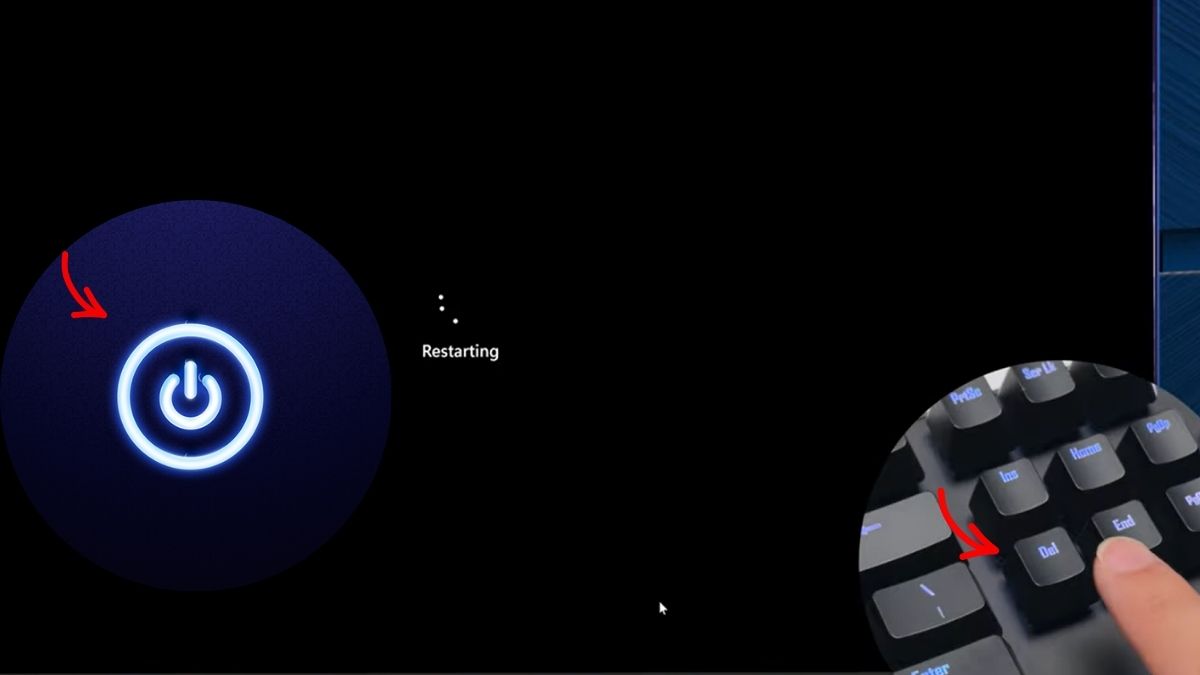
- Bước 1: Khởi động thiết bị và nhấn phím Delete liên tục khi màn hình vừa sáng.
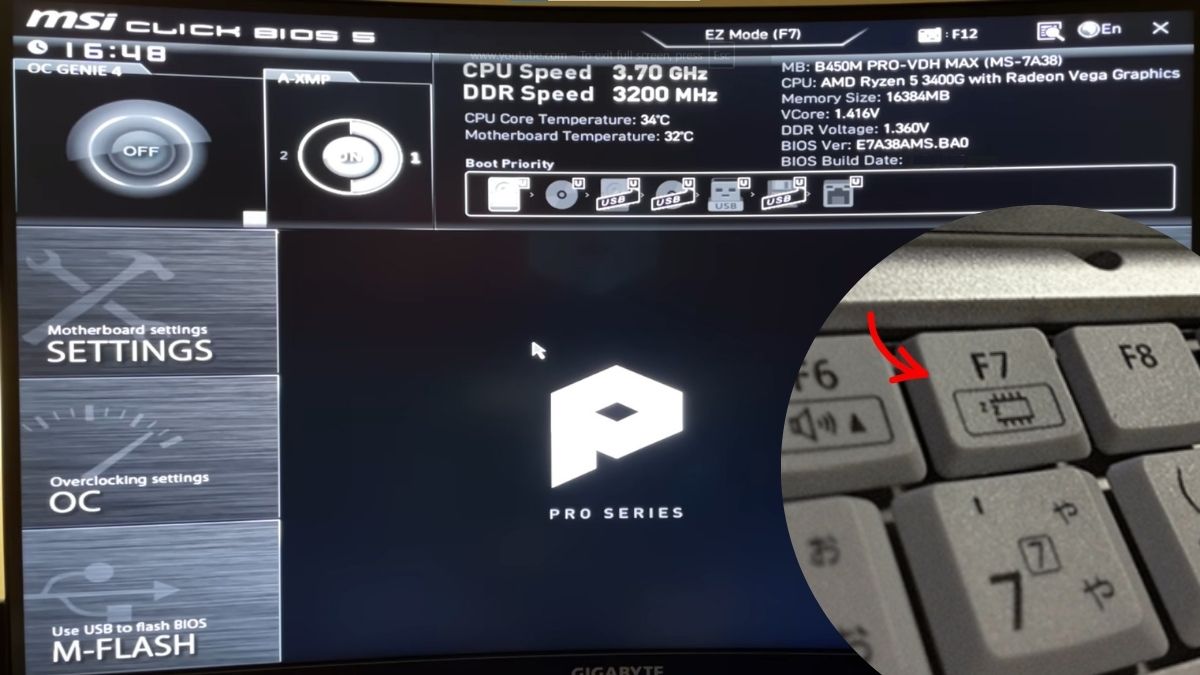
- Bước 2: Nhấn phím F7 để mở giao diện nâng cao Advanced.
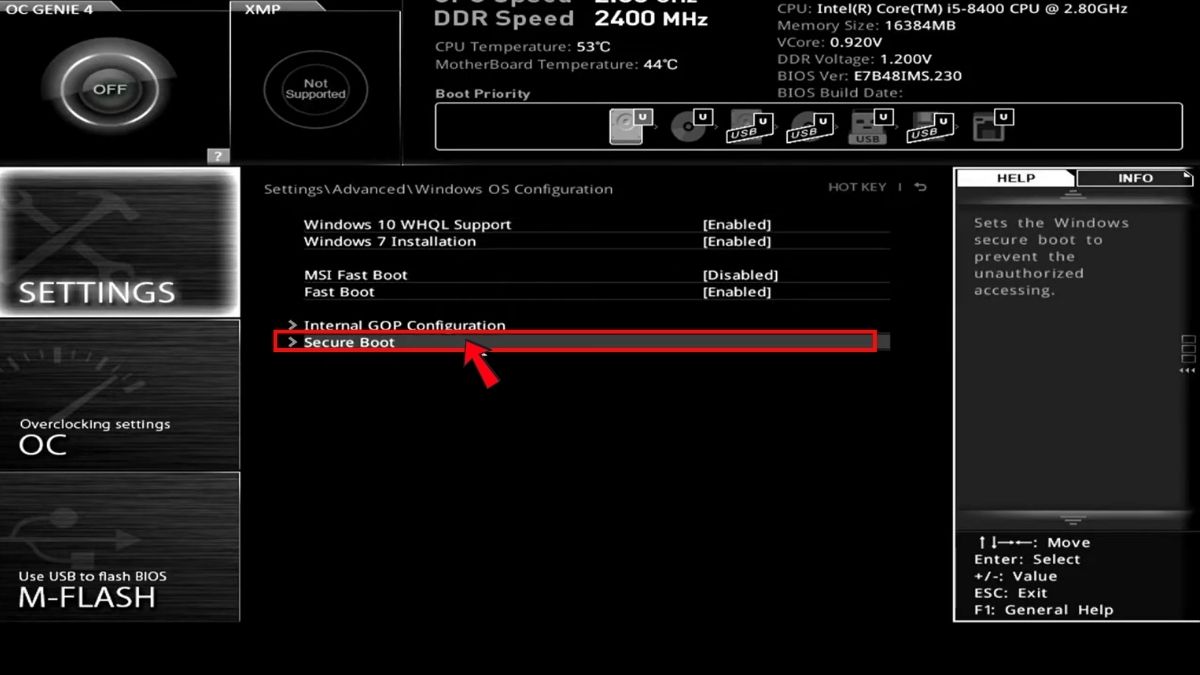
- Bước 3: Điều hướng theo đường dẫn Settings > Advanced > Windows OS Configuration.
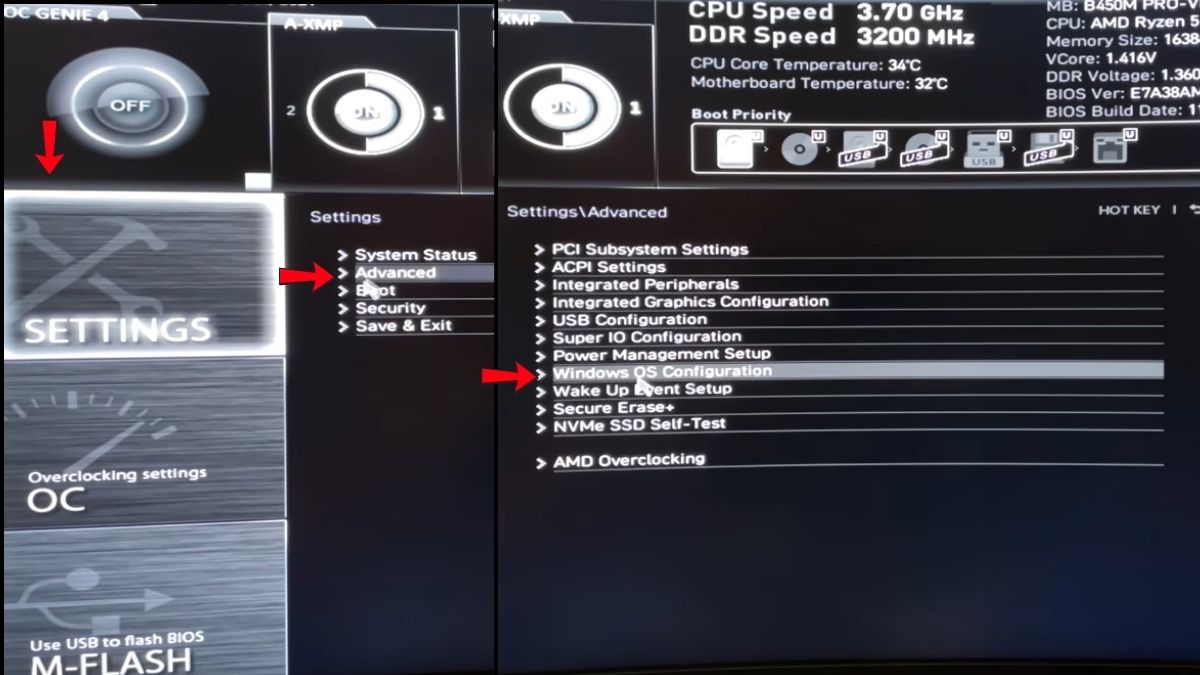
- Bước 4: Đặt mục BIOS UEFI/CSM Mode thành UEFI, sau đó chọn tiếp vào mục Secure Boot.
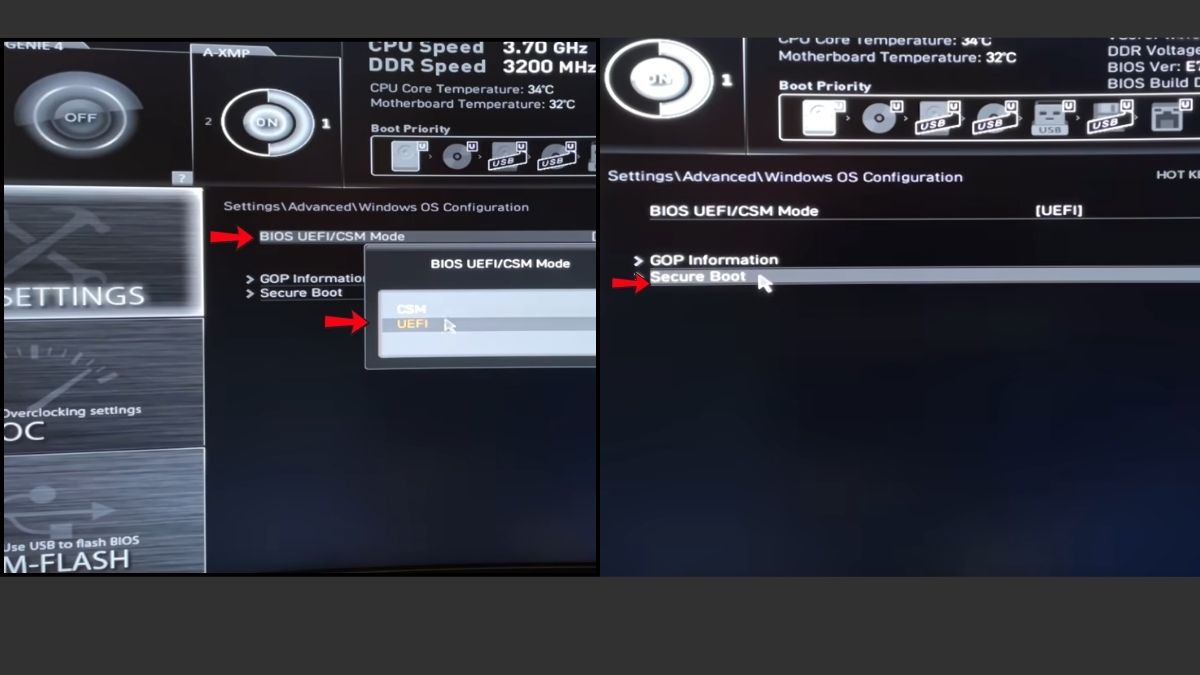
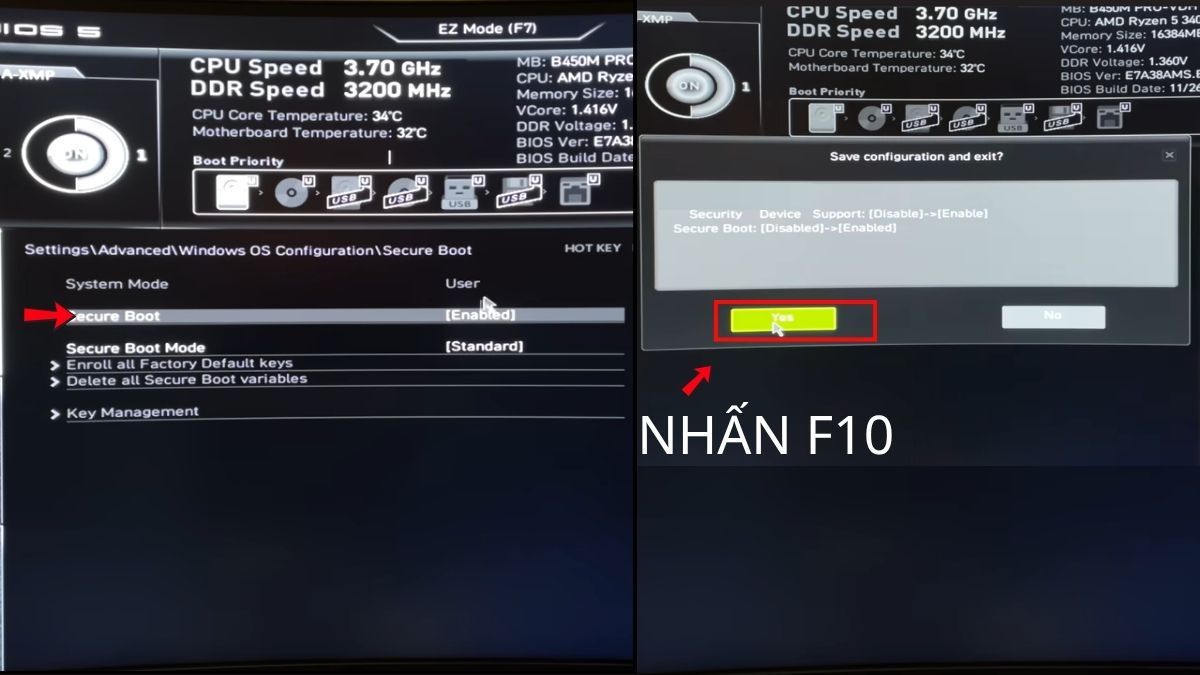
- Bước 5: Chuyển dòng Secure Boot từ Disabled sang Enabled. Bấm phím F10 trên bàn phím. Một hộp thoại xác nhận sẽ hiện ra, hãy chọn Yes để lưu lại các thay đổi và khởi động lại hệ thống. Sau bước này, Secure Boot mới chính thức có hiệu lực.
Cách bật Secure Boot trên laptop Dell
Dòng máy tính xách tay của Dell sở hữu trình quản lý BIOS thân thiện với khả năng kích hoạt bảo mật tự động. Hướng dẫn sau được thao tác trên các dòng laptop Dell Inspiron, Vostro, Latitude:
- Bước 1: Nhấn nút nguồn máy tính và nhấn liên tục phím F2 khi xuất hiện logo Dell.
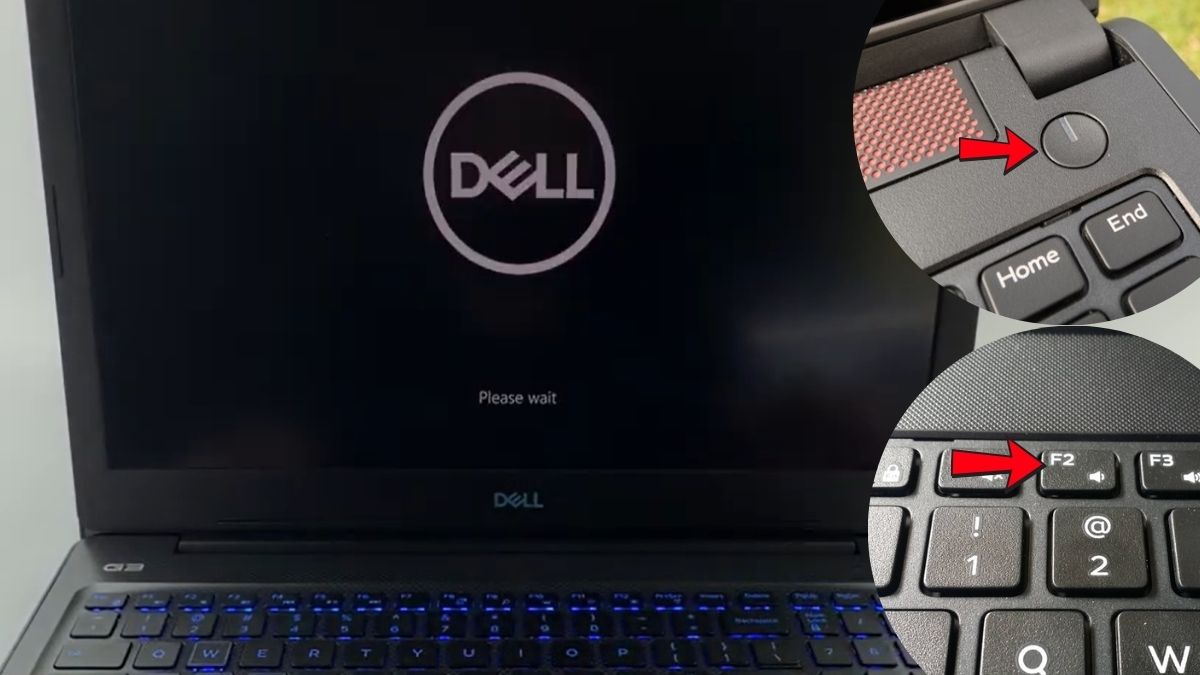
- Bước 2: Chọn mục Boot Configuration hoặc Security ở danh mục bên trái.
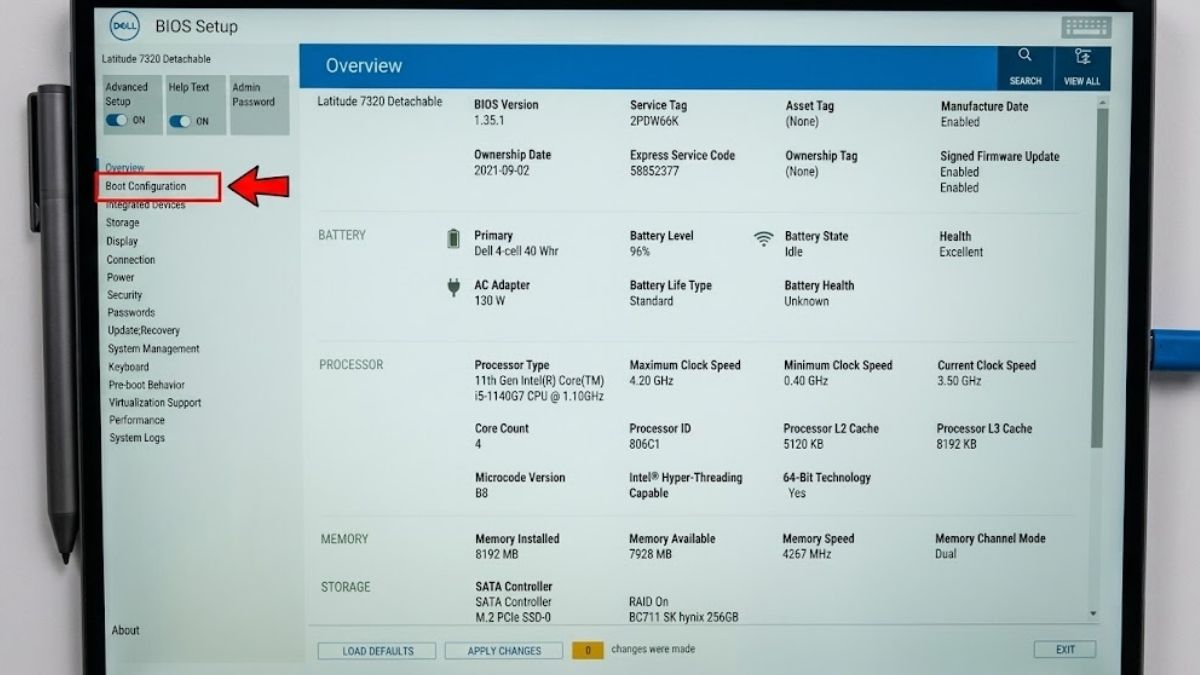
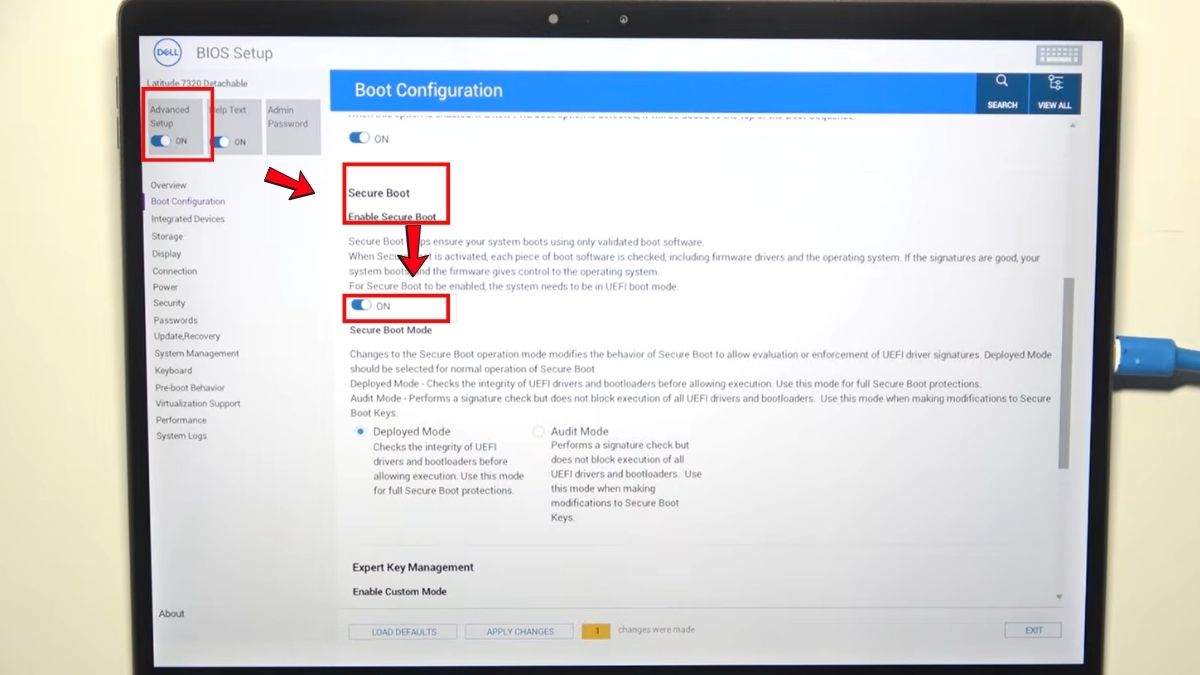
- Bước 3: Bật Advanced Setup, tìm đến mục Secure Boot, ở tùy chọn Enable Secure Boot Enable gạt công tắc sang vị trí ON.
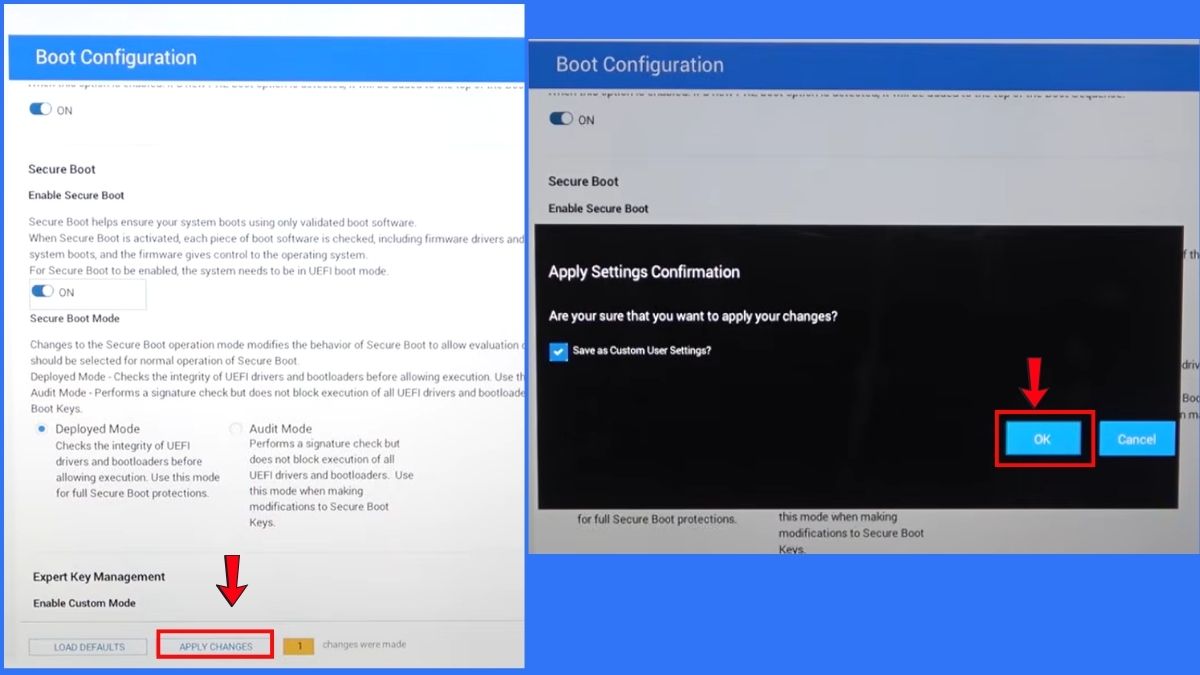
- Bước 4: Nhấp vào nút Apply Changes ở góc dưới màn hình và xác nhận OK.
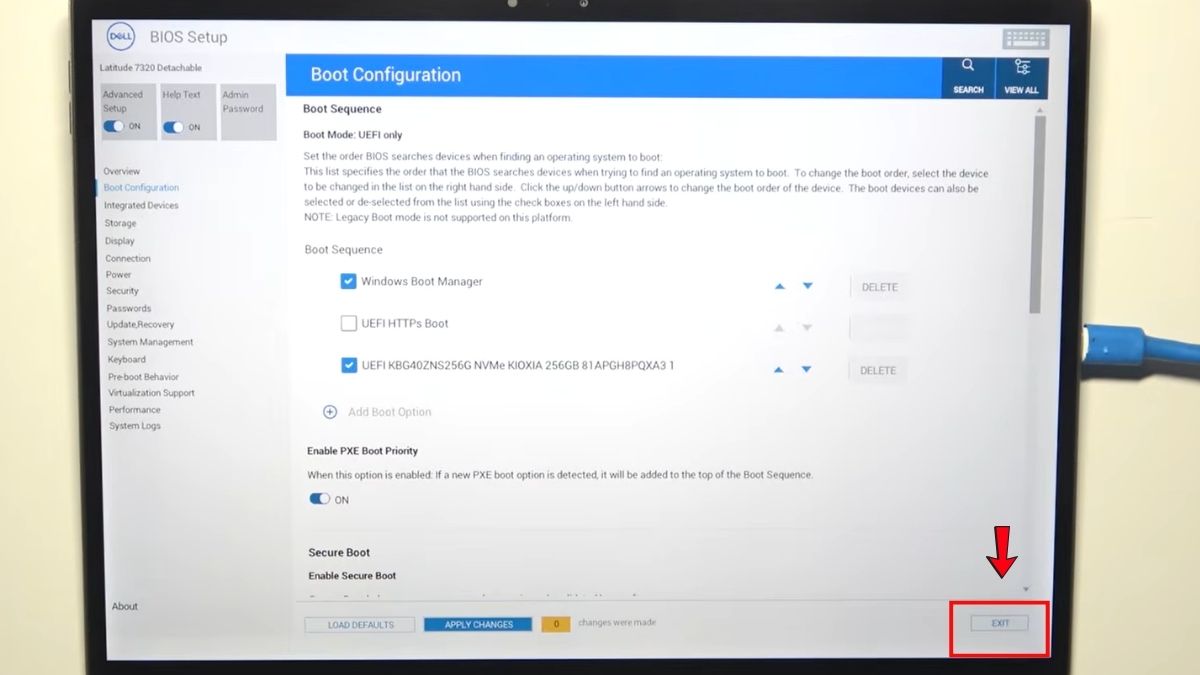
- Bước 5: Nhấn nút Exit để máy tính tự khởi động lại vào hệ điều hành.
Cách bật Secure Boot trên laptop HP
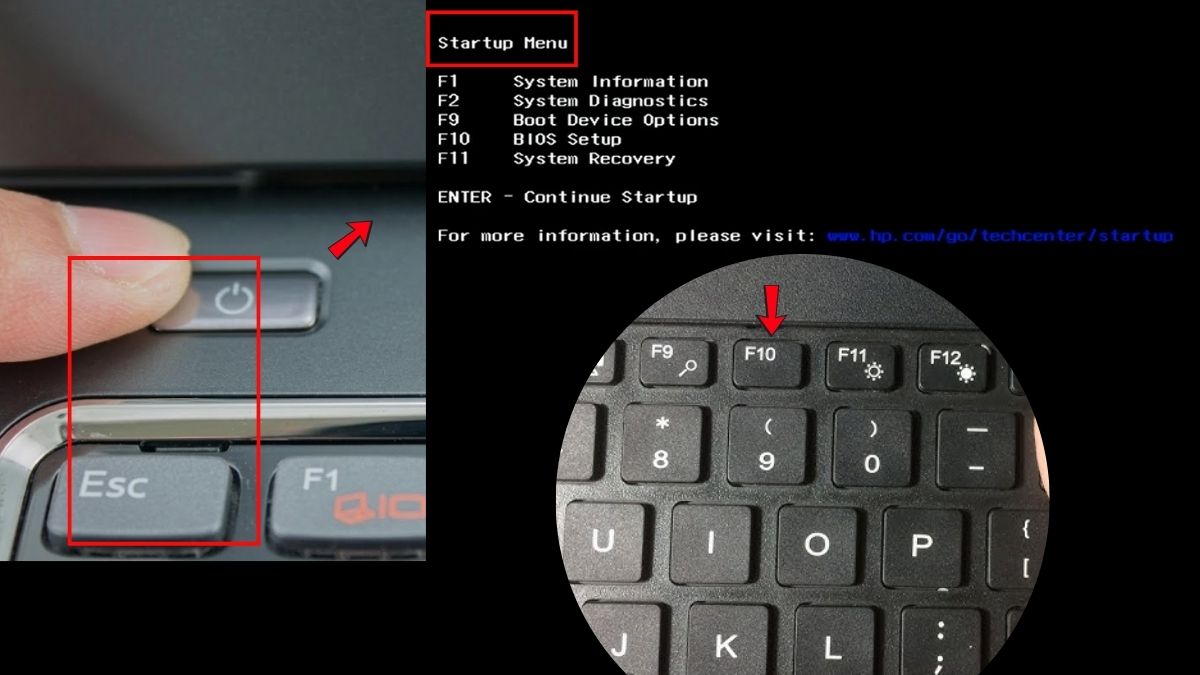
Dòng laptop HP cung cấp bảng chọn phím tắt Startup Menu giúp người dùng nhanh chóng truy cập các thiết lập chuyên sâu. Thao tác sau được thực hiện trên laptop HP Pavilion, Envy và Victus:
- Bước 1: Nhấn nút nguồn rồi nhấn liên tục phím Esc để mở Startup Menu, sau đó nhấn tiếp F10 để vào BIOS Setup.
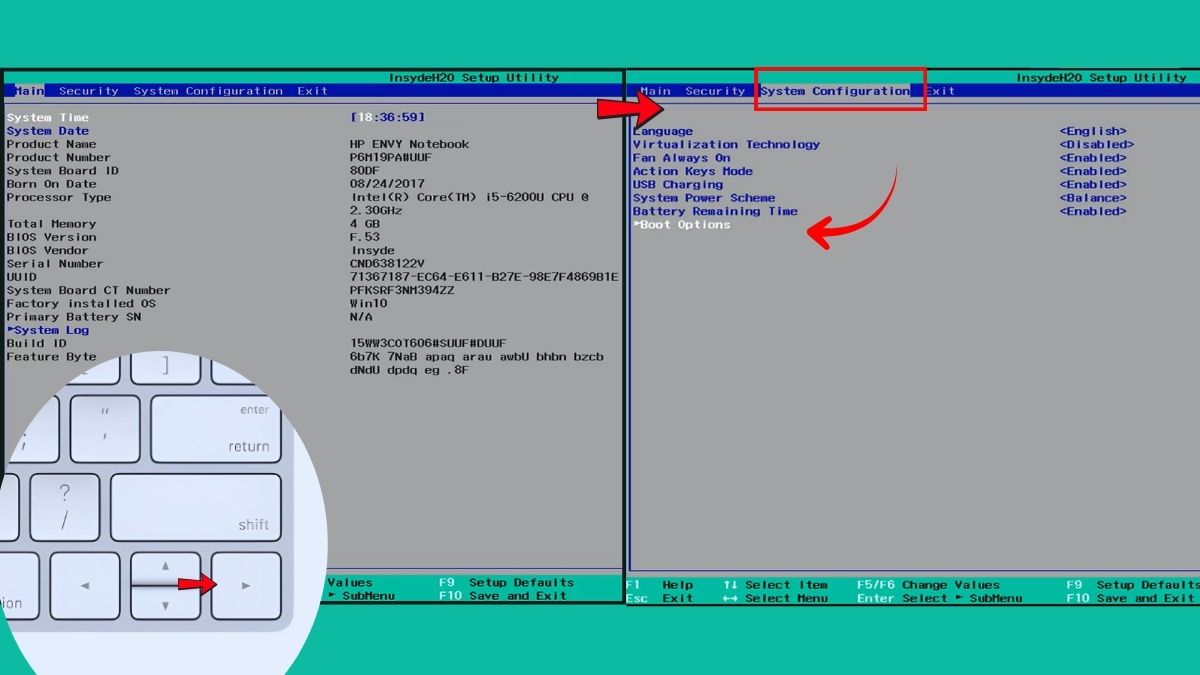
- Bước 2: Sử dụng phím mũi tên chuyển sang tab Security Configuration và chọn Boot Options.
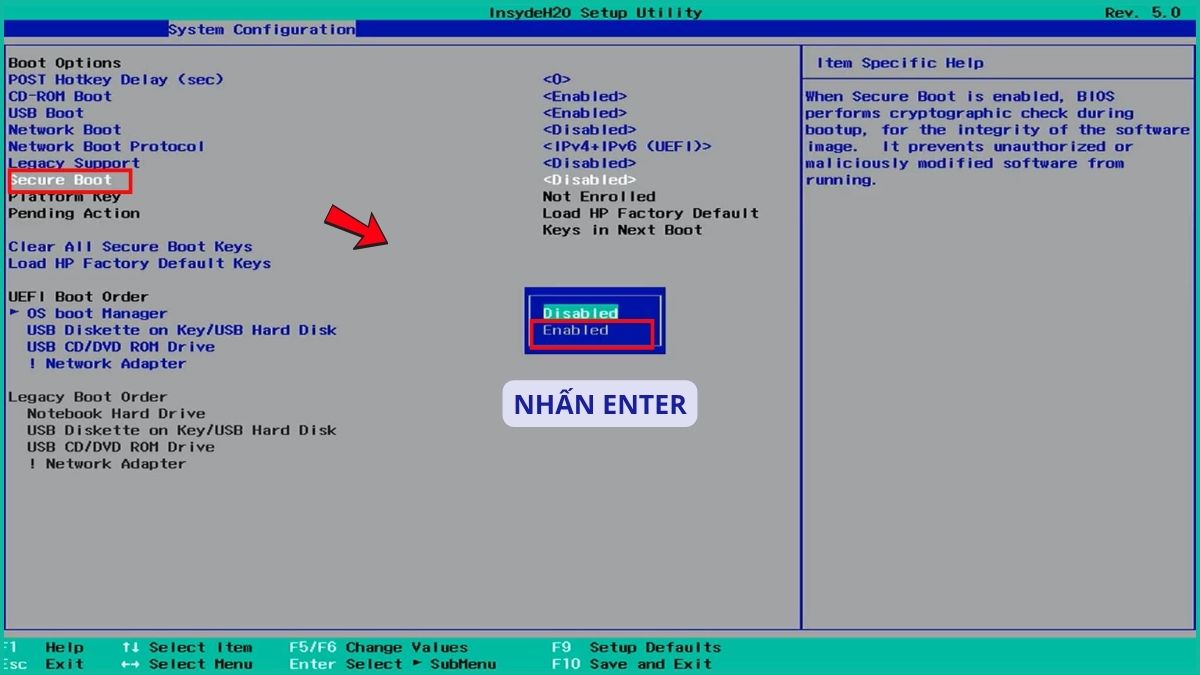
- Bước 3: Tìm đến mục Secure Boot, nhấn Enter và chuyển giá trị thành Enabled.
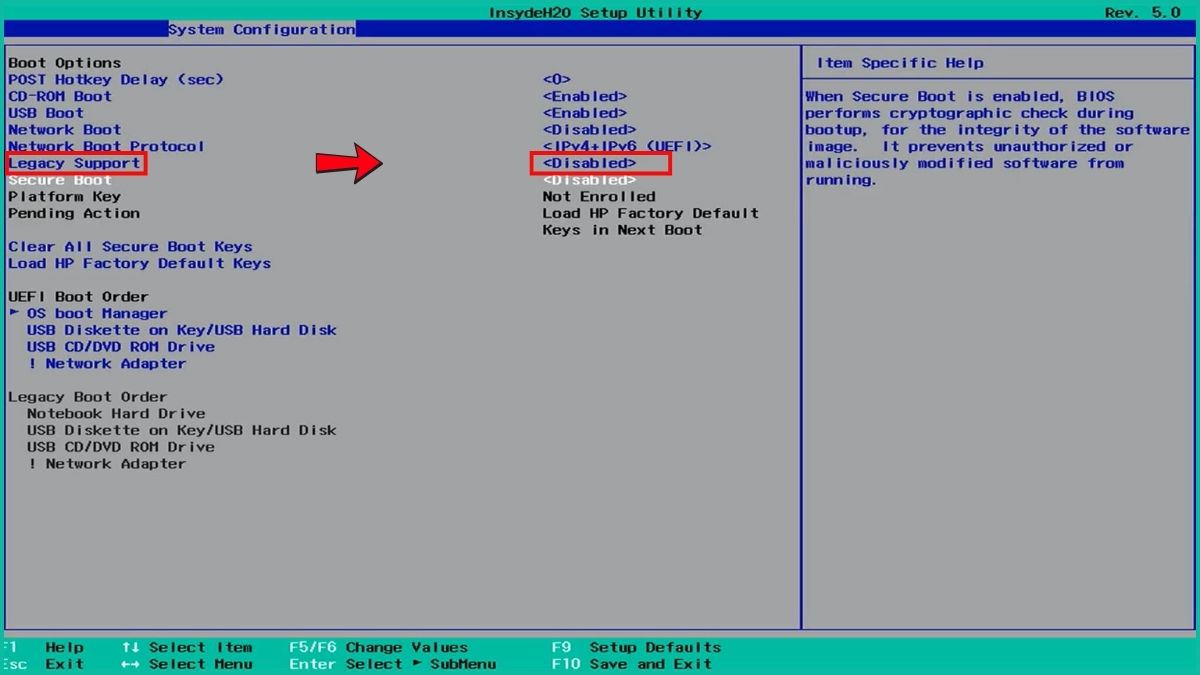
- Bước 4: Đảm bảo mục Legacy Support (nếu có) được chuyển thành Disabled.
- Bước 5: Nhấn phím F10, chọn Yes để hoàn tất quá trình thiết lập.
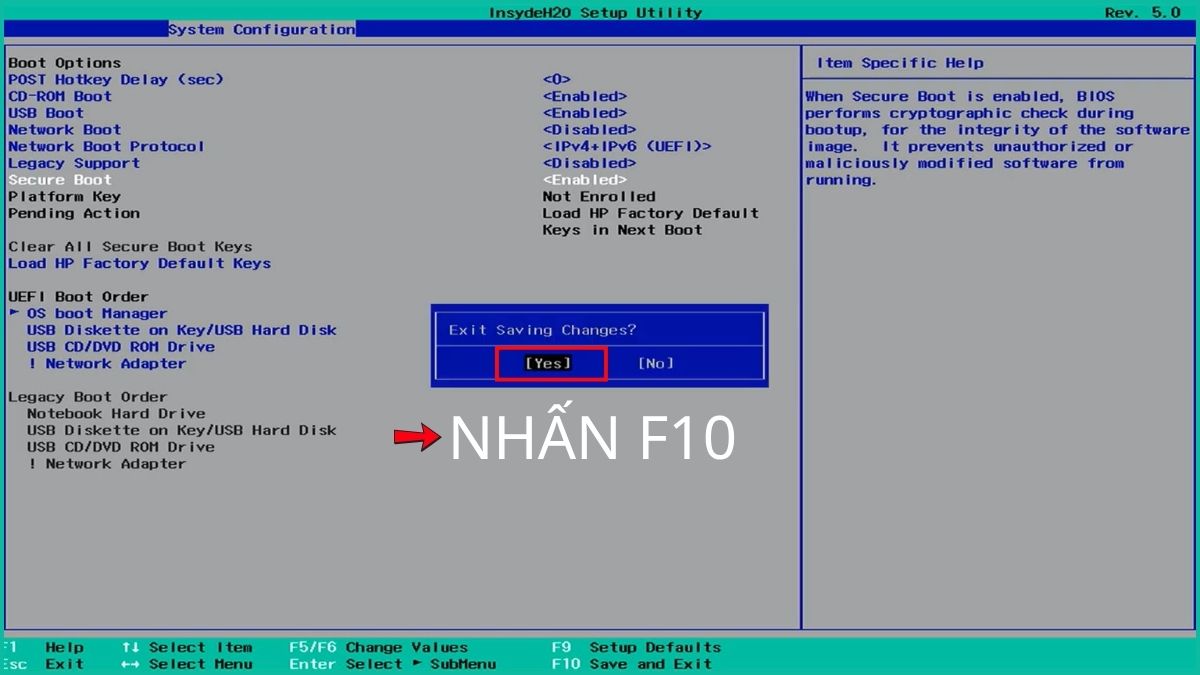
Lưu ý chung: Menu có thể thay đổi khách tùy từng model.
Cách tắt Secure Boot
Trong một số trường hợp đặc thù như cài đặt hệ điều hành kép hoặc sử dụng công cụ cứu hộ phần vùng cũ, bạn có thể cần vô hiệu hóa tạm thời tính năng này. Hướng dẫn dưới đây được thực hiện trên môi trường UEFI BIOS của laptop ASUS:
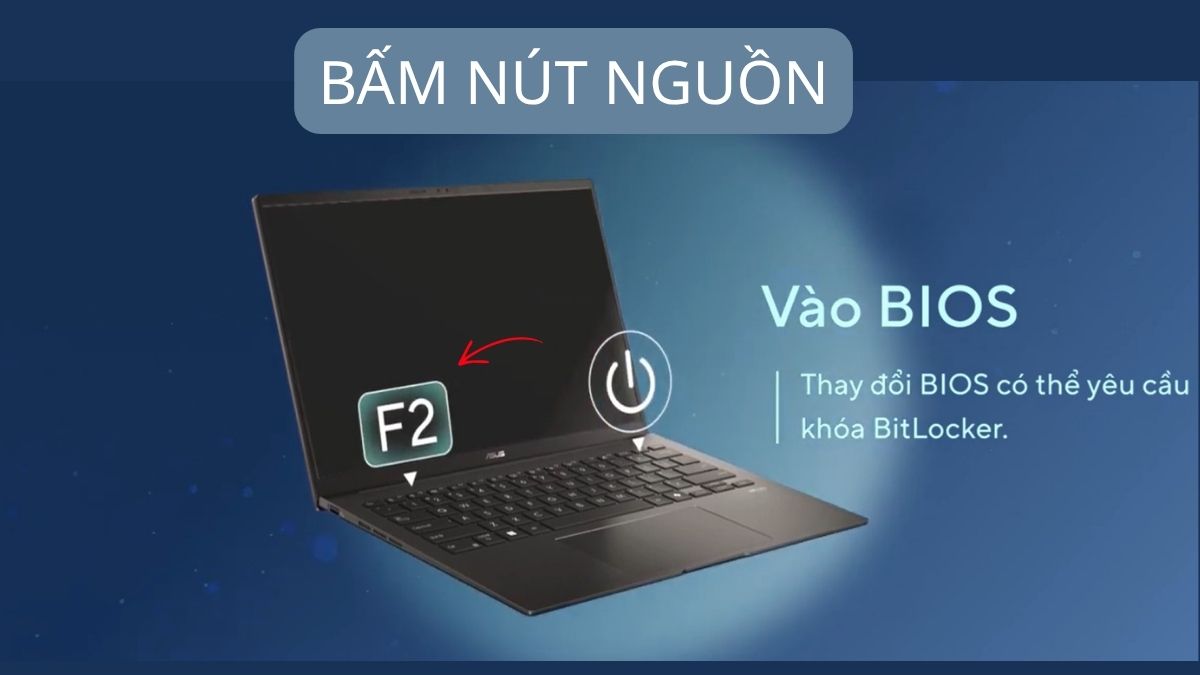
- Bước 1: Khởi động máy và nhấn phím tắt F2 để truy cập vào BIOS Setup.
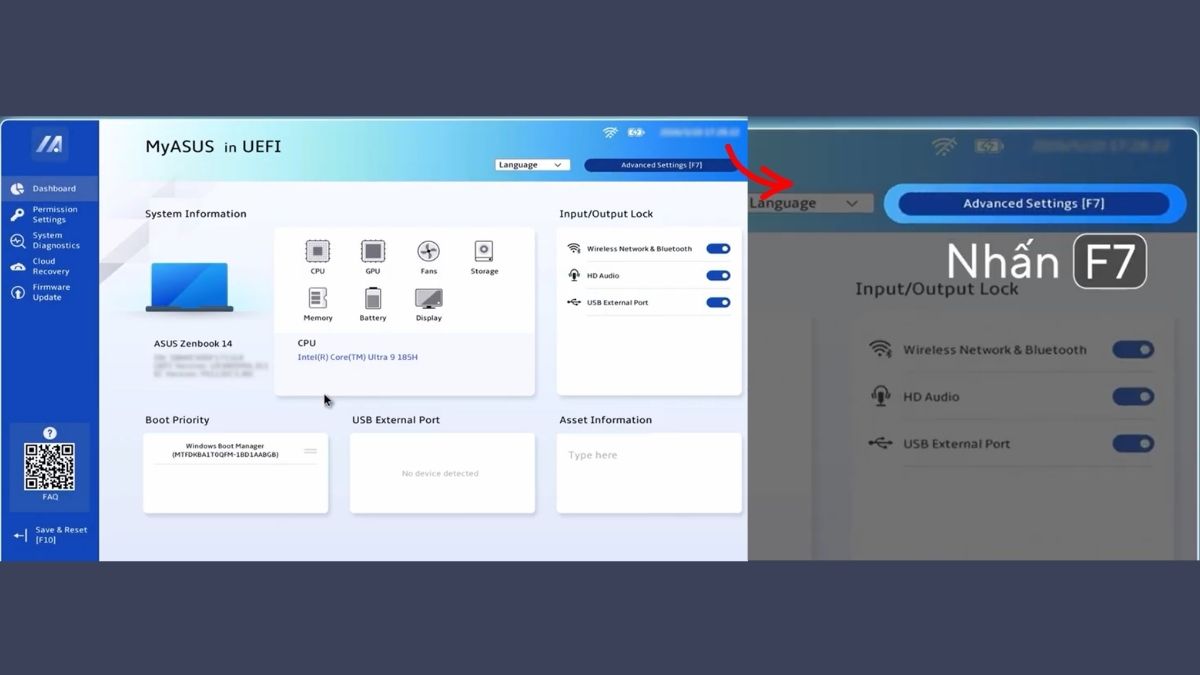
- Bước 2: Nhấn phím F7 để chuyển từ chế độ EZ Mode sang Advanced Mode.
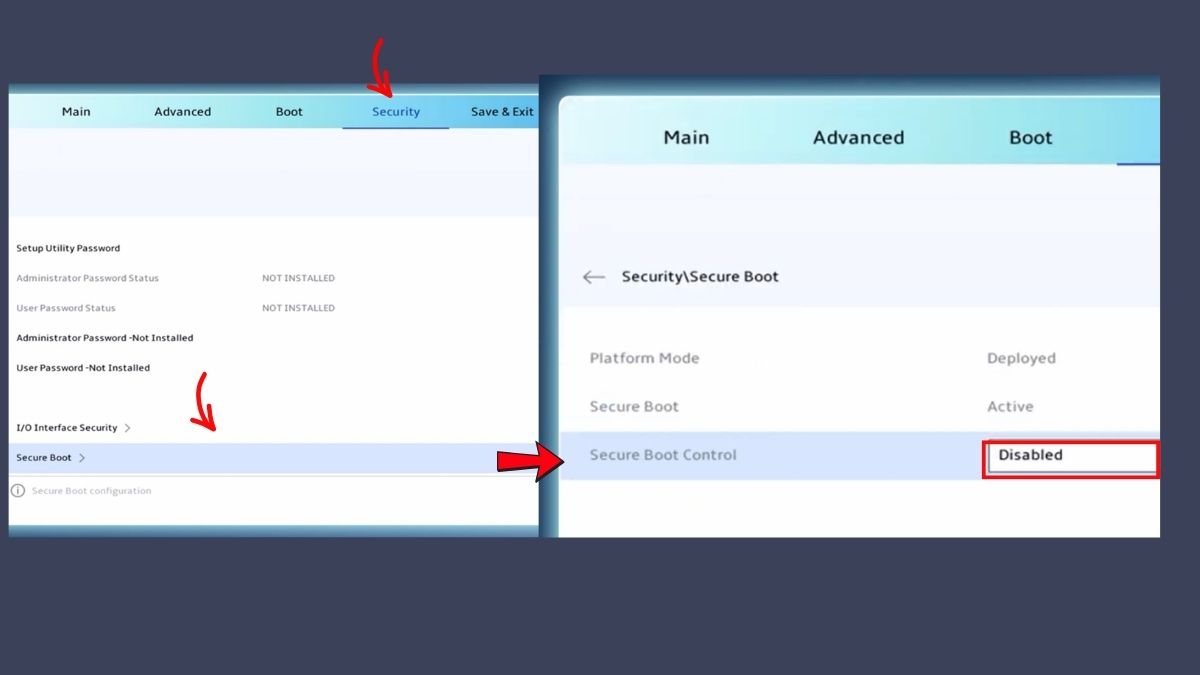
- Bước 3: Tìm mục Security và chọn Secure Boot và chọn trạng thái Disabled.
- Bước 4: Nhấn phím F10 trên bàn phím để chọn xác nhận (confirm) lưu thay đổi và khởi động lại thiết bị.
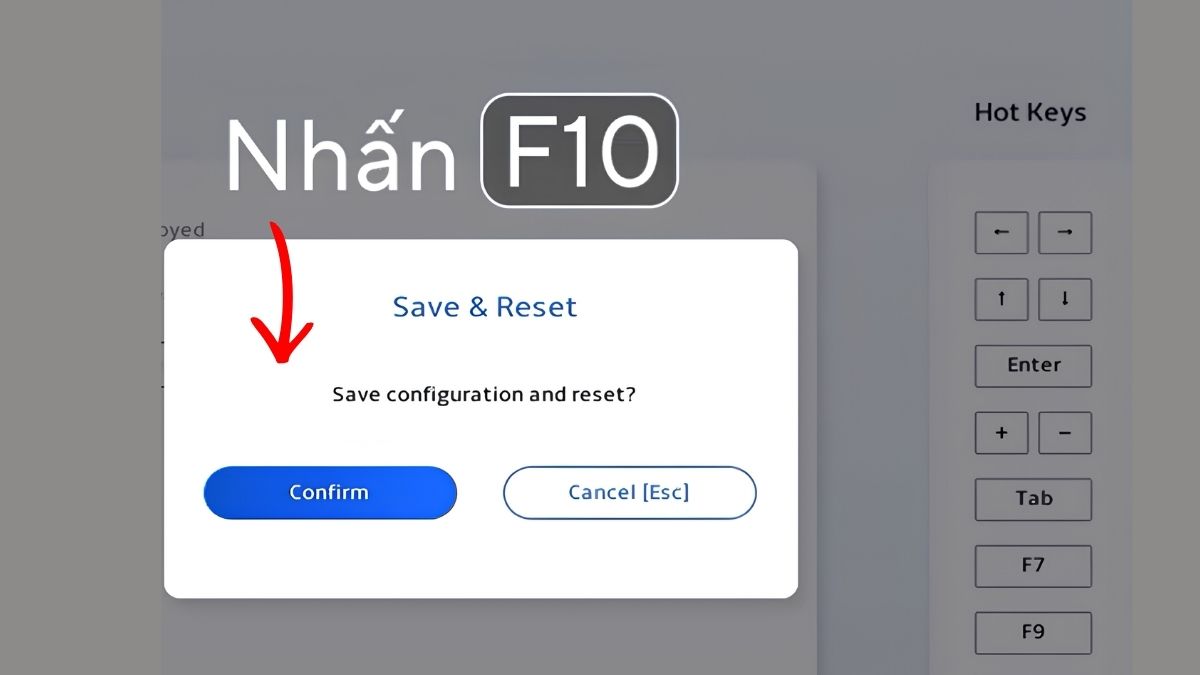
Cách khắc phục các lỗi thường gặp khi bật Secure Boot
Khi kích hoạt giao thức bảo mật này, một số xung đột phần cứng hoặc phần mềm có thể phát sinh khiến máy tính gặp trục trặc.
Sửa lỗi VAN9003 trên Valorant
Lỗi VAN9003 xuất hiện khi tựa game Valorant cùng hệ thống chống gian lận Riot Vanguard yêu cầu hệ thống phải bật chuẩn bảo mật nhưng máy tính chưa đáp ứng đủ. Để xử lý tình trạng này, bạn cần kiểm tra và cấu hình lại đồng thời hai tính năng trong BIOS. Dưới đây là hướng dẫn trên máy sử dụng chip Intel.
- Bước 1: Truy cập vào giao diện BIOS chính của máy tính lúc khởi động.
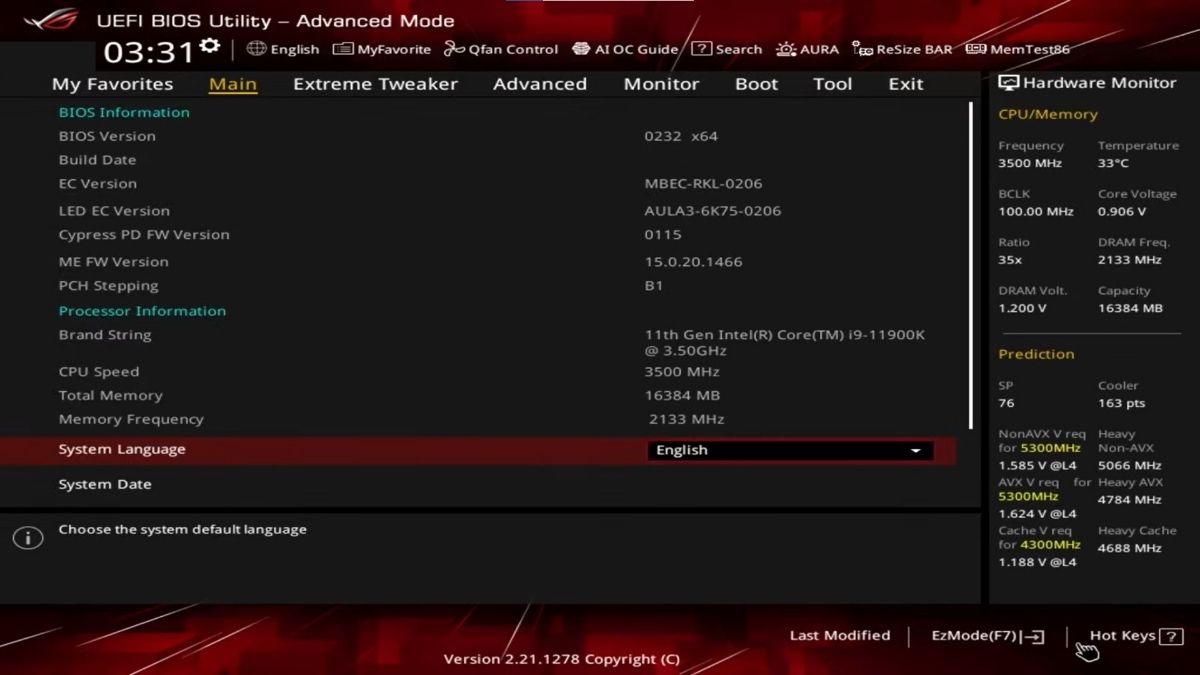
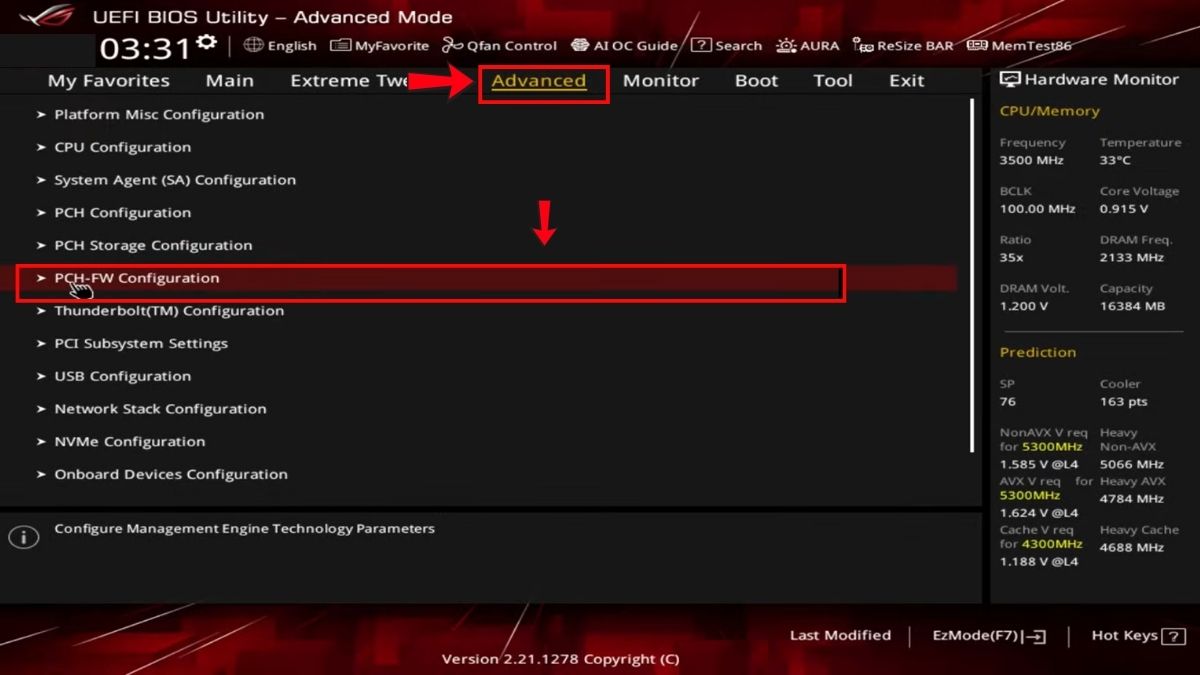
- Bước 2: Chọn mục Advanced và vào mục PCH-FW Configuration.
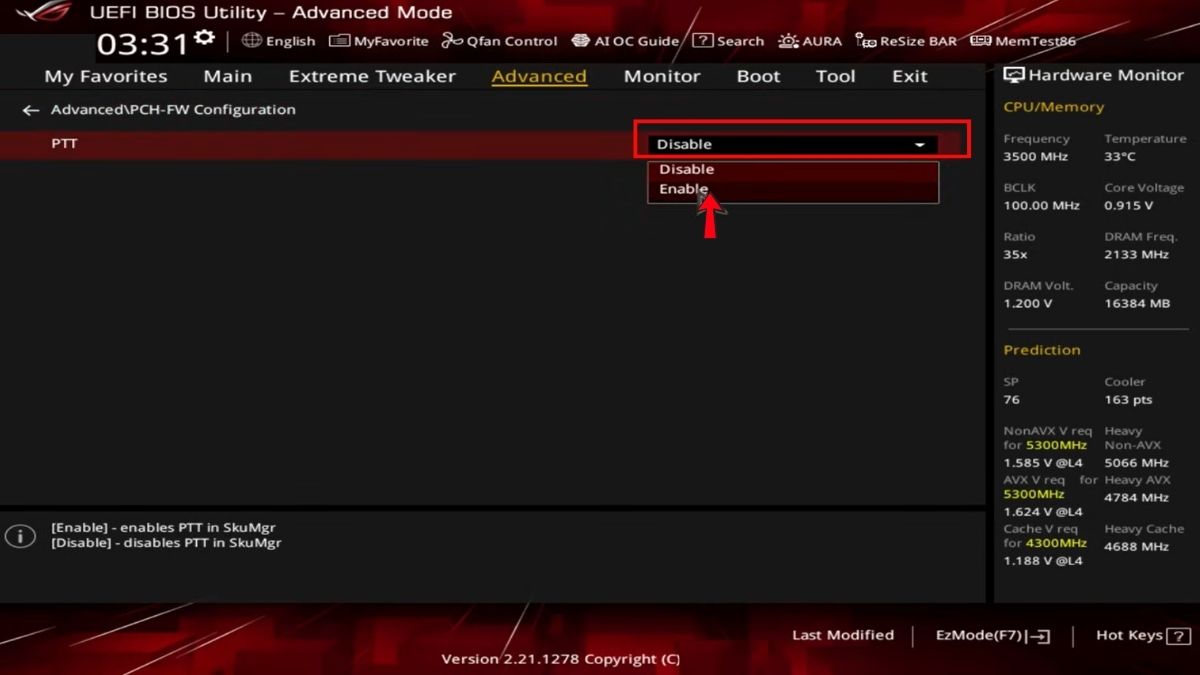
- Bước 3: Chọn PTT (đối với chip Intel) và chuyển sang Enabled.
- Bước 4: Nhấn F10 để lưu lại và mở lại trò chơi.
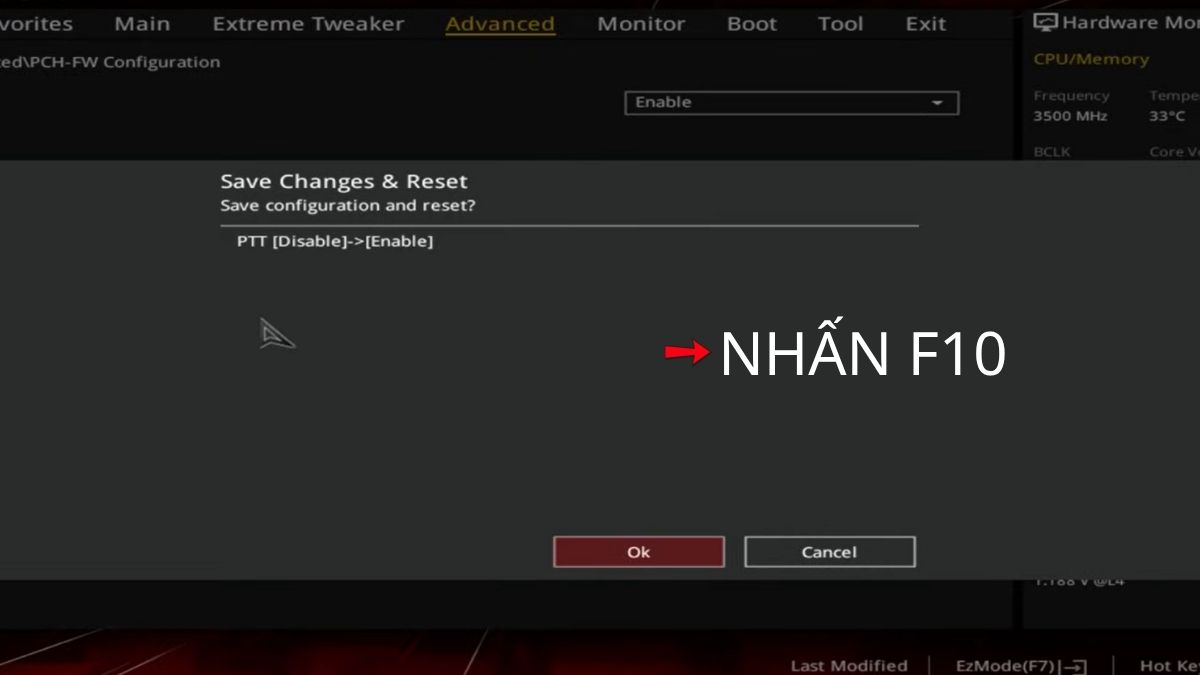
- Bước 5: Tại Advanced vào mục Windows OS Configuration và chọn Secure Boot và đảm bảo đã chuyển sang Enabled.
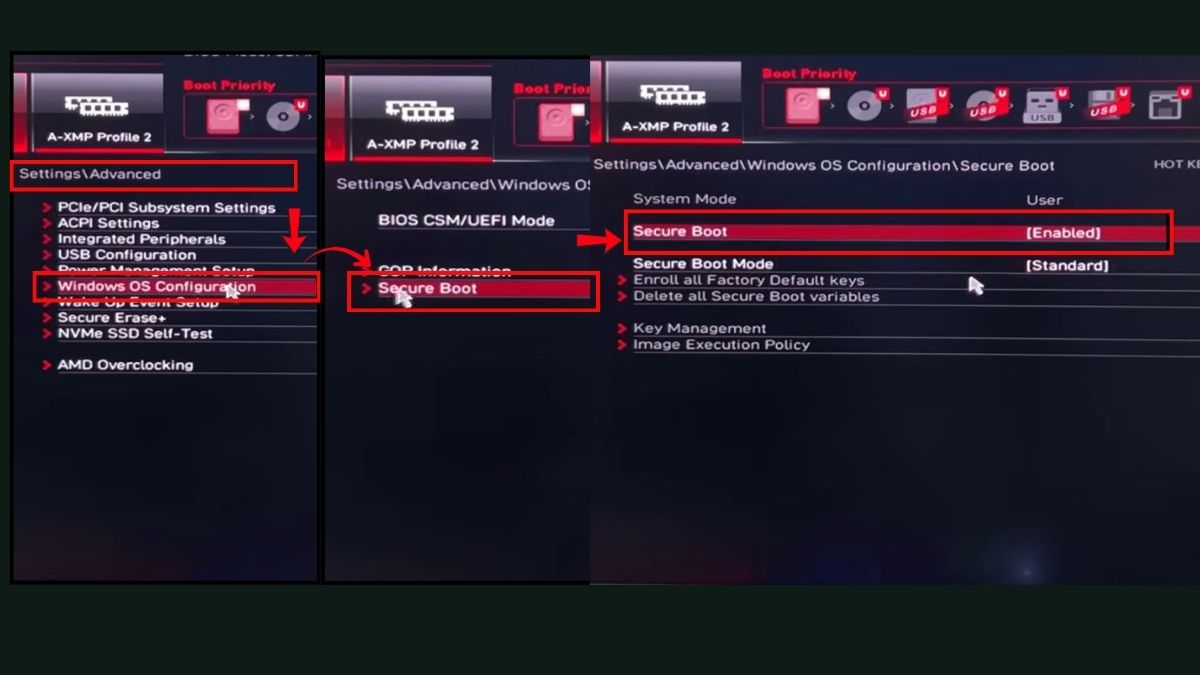
Lưu ý: Ở bước 3 đối với chip AMD thì nhấn chọn mục AMD fTPM để chuyển sang Enabled.
Sửa lỗi Secure Boot Violation khi khởi động
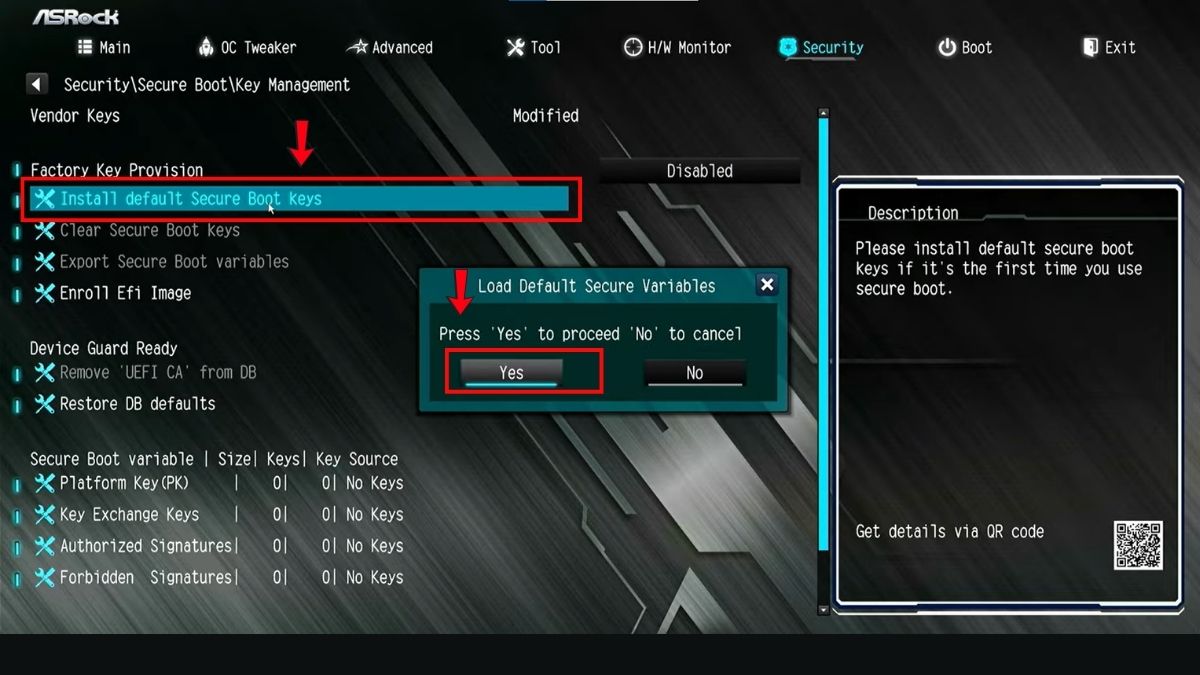
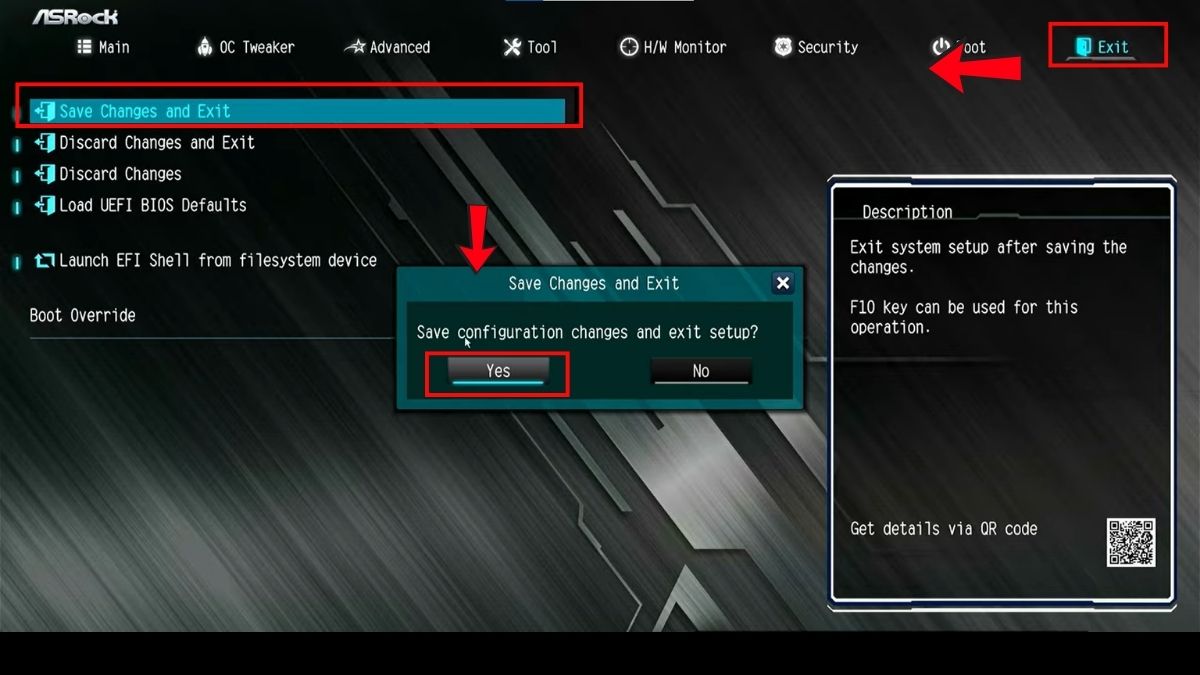
Lỗi Secure Boot Violation xảy ra khi hệ thống phát hiện chữ ký số của driver hoặc trình khởi động bị thay đổi, thường do gắn linh kiện mới hoặc nâng cấp bản vá phần mềm không tương thích. Cách khắc phục an toàn là làm mới cơ sở dữ liệu khóa bảo mật:
- Bước 1: Truy cập vào Security và chọn mục Secure Boot trong giao diện BIOS.
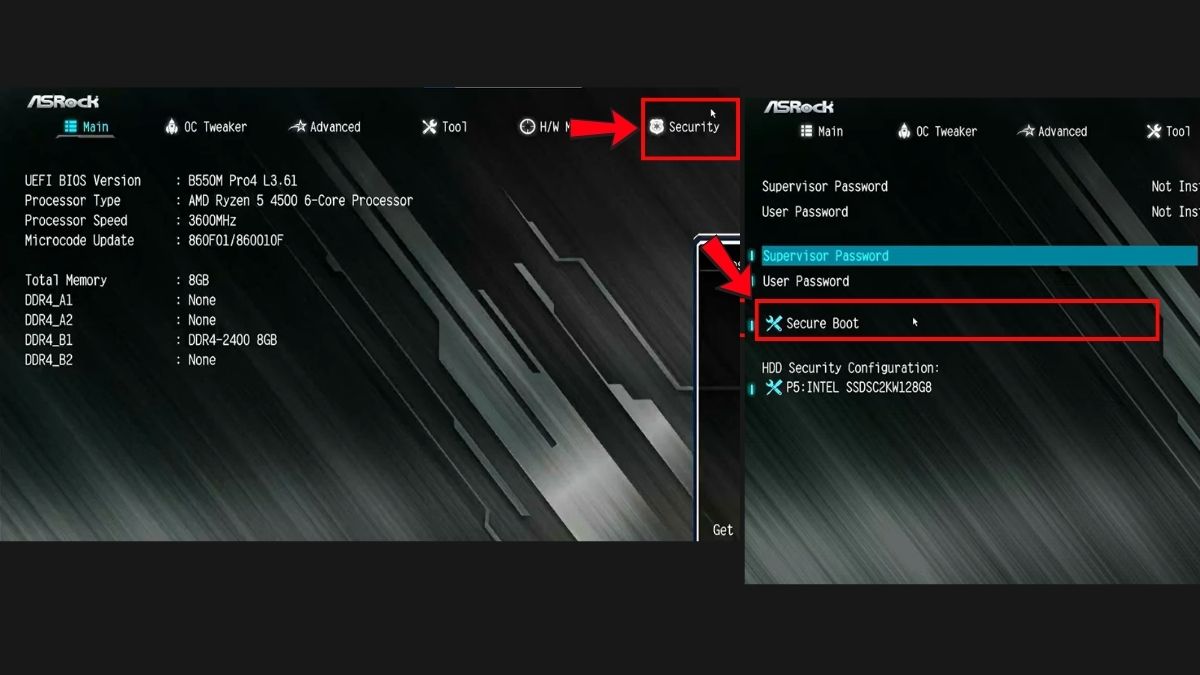
- Bước 2: Chọn mục Key Management (Quản lý khóa).
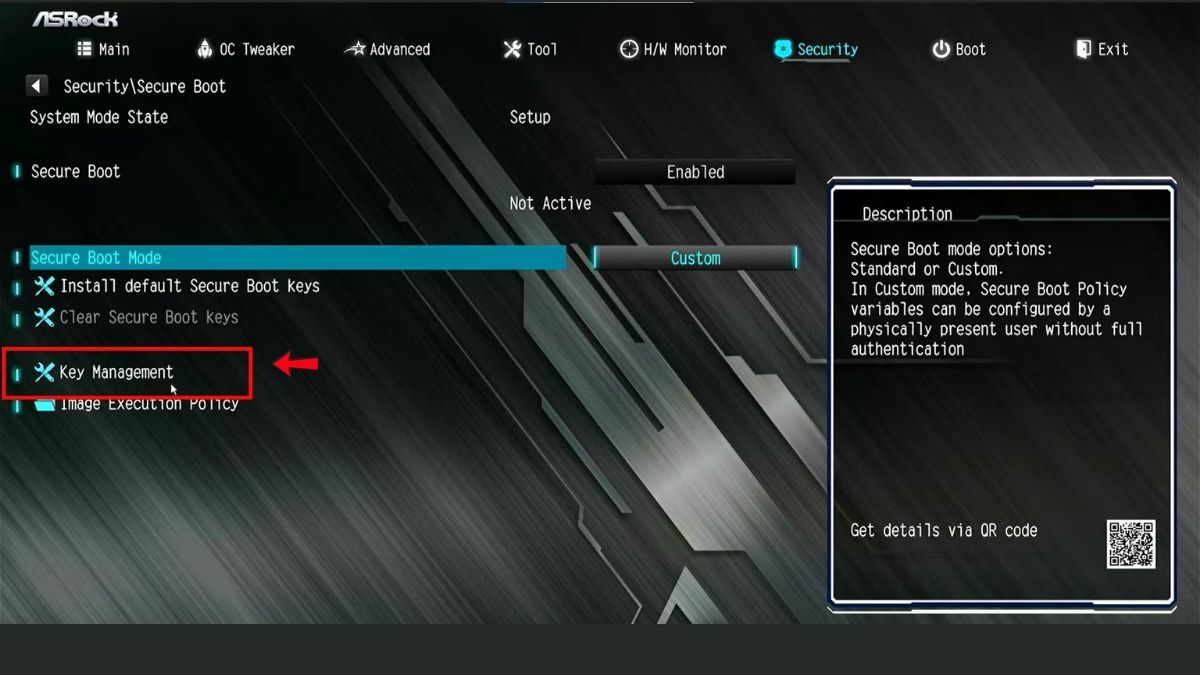
- Bước 3: Tìm và chọn lệnh Install Default Secure Boot Keys và chọn Yes.
- Bước 4: Chọn Exit và chọn Save Change and Exit và nhấn Yes để lưu lại toàn bộ thay đổi.
Khắc phục lỗi Secure Boot báo Off dù đã bật
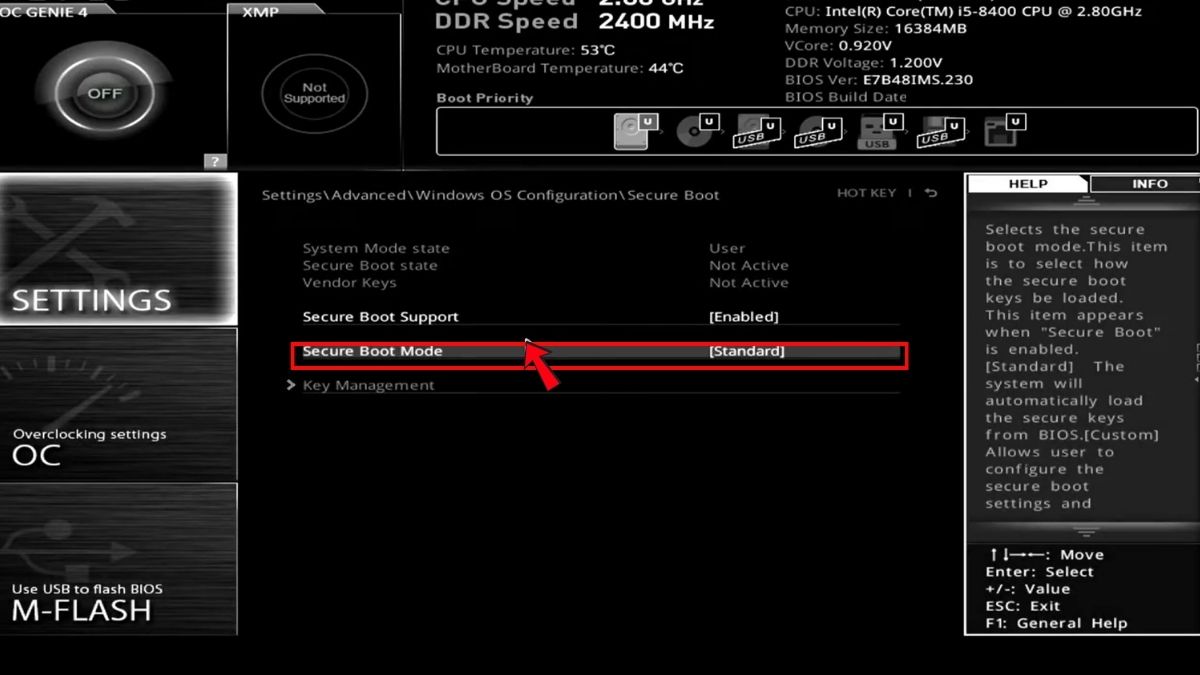
Trường hợp đã kích hoạt trong BIOS nhưng công cụ msinfo32 vẫn báo trạng thái Off thường xuất phát từ việc cấu hình sai chế độ khóa (Setup Mode thay vì User Mode). Người dùng có thể đưa hệ thống về đúng chế độ làm việc chuẩn qua các bước sau:
- Bước 1: Ở giao diện BIOS, tìm đến Secure Boot.
- Bước 2: Kiểm tra đảm bảo dòng Secure Boot Mode đang ở giá trị Standard.
- Bước 3: Chọn mục Key Management và nhấn Enroll all Factory Default keys .
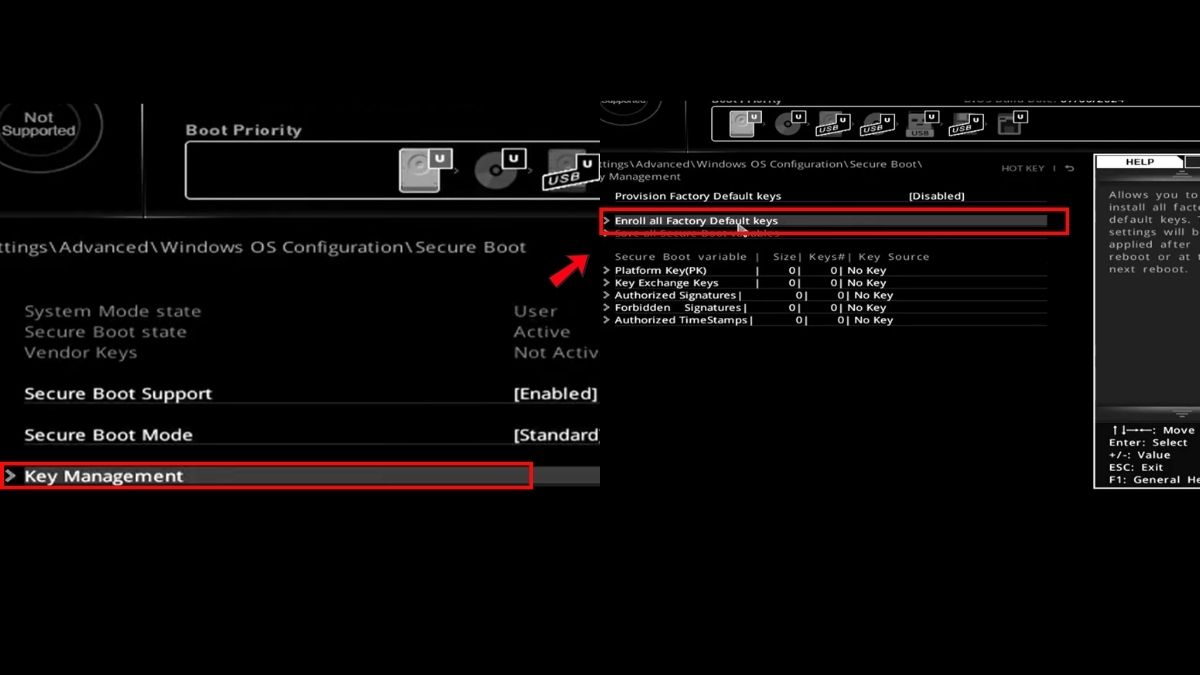
Nắm vững cách cấu hình Secure Boot giúp bạn chủ động nâng cao tính an toàn cho hệ thống máy tính, đồng thời dễ dàng cài đặt các tựa game và ứng dụng đòi hỏi tiêu chuẩn bảo mật khắt khe. Để cập nhật thêm nhiều thủ thuật công nghệ hữu ích và kiến thức phần cứng chuyên sâu, hãy tiếp tục đồng hành cùng Sforum trong các bài viết tiếp theo.
Câu hỏi thường gặp
Secure Boot có làm chậm máy tính không?
Tính năng này nhìn chung không ảnh hưởng đáng kể đến hiệu năng sử dụng sau khi Windows khởi động. Khi máy đã vào màn hình chính, CPU và bộ nhớ RAM không phải gánh thêm bất kỳ tác vụ xử lý nền nào từ giao thức này.
Có cần tắt Secure Boot hay không?
Người dùng phổ thông không nên tắt tính năng này nhằm duy trì lớp phòng thủ an toàn trước các mã độc tấn công vùng khởi động. Bạn chỉ nên tắt khi thực sự cần cài đặt các bản phân phối Linux chuyên biệt, chạy phần mềm chẩn đoán phần cứng từ USB cứu hộ đời cũ hoặc sử dụng các linh kiện card mở rộng không hỗ trợ UEFI.
Secure Boot khác TPM 2.0 như thế nào?


Bình luận (0)